「ISMSを取れば、取引先からのセキュリティ要求に一通り応えられる」。そう考えて見積もりを取ったものの、コンサルティング費用、審査費用、そして毎年続く運用工数を積み上げてみて、手が止まりました――。中小企業の経営者や情報システム担当者が、ISMS認証の検討で最初にぶつかる壁です。
結論を先に言います。ISMS認証は「取れば安心」の保険ではありません。自社の取引構造に合っていれば費用に見合う投資になり、合っていなければ維持コストだけが重くのしかかります。分かれ目は、費用の多寡ではなく「取得が取引や事業に直結しているかどうか」です。
- ISMS認証にかかる費用の内訳と、見落とされがちなコスト
- 費用対効果が出やすい企業・出にくい企業の具体的な違い
- SCS評価制度との関係を踏まえた、投資先の選び方
ISMS認証とは何を証明する仕組みか
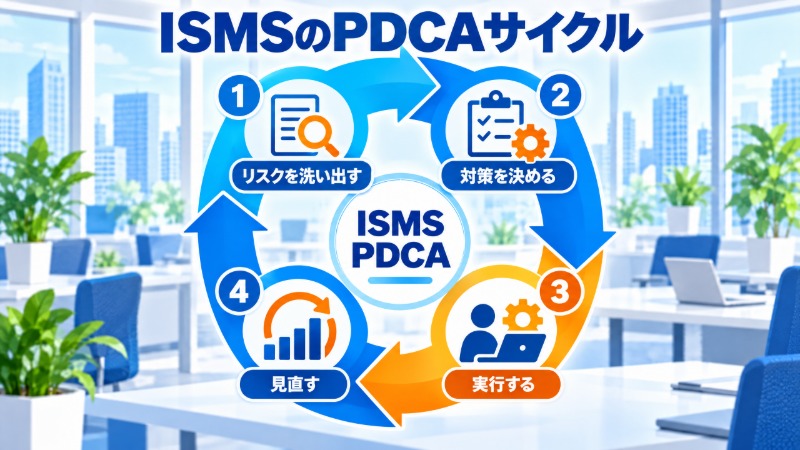
ISMS(情報セキュリティマネジメントシステム)認証は、国際規格ISO/IEC 27001に基づき、組織が情報を守る「仕組み」を継続的に運用していることを第三者が認証する制度です。個別の技術対策の良し悪しより、マネジメントの仕組みそのものを評価する点に特徴があります。
リスクを洗い出し、対策を決め、実行し、見直します。このPDCAサイクルが根づいているかどうかを問うのがISMSです。取引先の信頼につながりやすいのはそのためです。ただし、取得して終わりにはなりません。認証後も毎年の維持審査があり、3年ごとに更新審査があります。運用が続く限りコストが発生し続けることが、費用対効果を考えるうえで最も見落とされやすい点です。
費用の内訳 ― 見えるコストと、見えにくいコスト
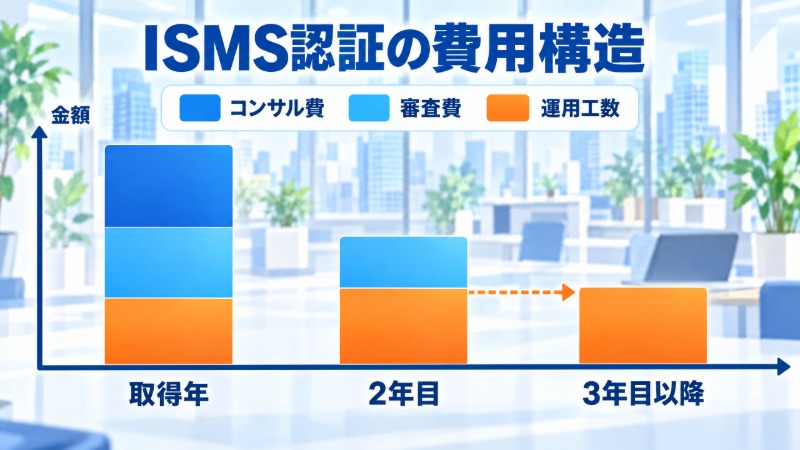
ISMS認証の費用は、大きく3種類に分かれます。金額は企業規模・対象範囲・依頼先によって幅があるため、ここでは「何にお金がかかるか」の構造を整理します。
| 費用の種類 | 内容 | 発生タイミング |
|---|---|---|
| コンサルティング費用 | 規程整備・体制構築・審査準備の支援(任意) | 主に取得時 |
| 審査費用 | 審査機関による初回審査・維持審査・更新審査 | 取得時、毎年、更新時 |
| 社内運用工数 | 文書管理・内部監査・教育・改善活動の人件費 | 取得後も継続的に発生 |
見積もりの段階で意識されやすいのは、コンサル費用と審査費用です。一方で社内運用工数、つまり文書を管理し内部監査を回し続ける時間は、見積書には数字として現れません。この「人の時間」を年間コストに入れずに判断すると、想定より重い負担に後から気づくことになります。
対象範囲を広げるほど、審査費用も運用工数も比例して増えます。全社一括で取得するのか、特定の部門・事業だけに絞るのか。この範囲設定が、費用の規模を左右する最初の分岐点です。
費用対効果が出やすい企業の3条件
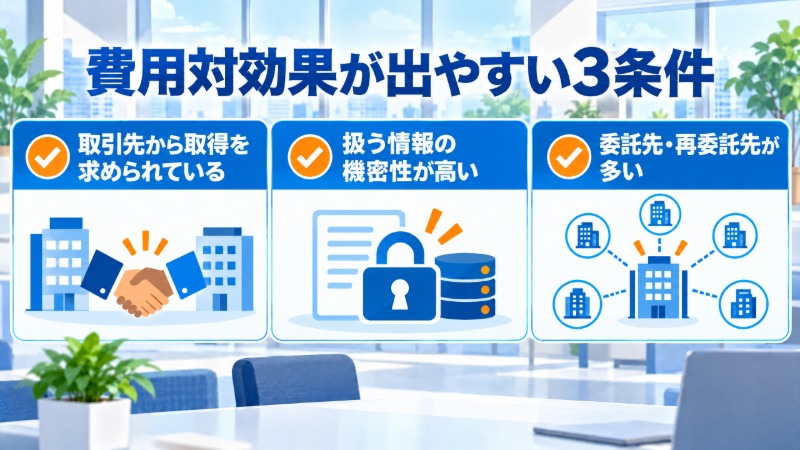
同じ費用をかけても、効果の出方は企業によって変わります。次の3条件に当てはまるほど、ISMS認証は費用に見合う投資に近づきます。
(1)取引先から明確に取得を求められている、または調達条件に含まれている
効果が最もはっきり出るのはこのケースです。認証の有無が取引の継続・獲得に直結するため、費用は「取引を失わないための保険」あるいは「新規取引を取るための先行投資」として測定できます。
(2)扱う情報の量・機密性が高く、事故時の損害が大きい
個人情報や顧客の技術情報を大量に扱う事業では、情報漏洩が起きた場合の損害(取引停止、賠償、信用の毀損)が大きくなります。認証取得の過程で整う体制が、そのまま自社を守る実利になります。
(3)委託先・再委託先が多く、管理すべき対象が広い
取引先から情報を預かって、さらに別の会社に一部の業務を委託している場合、管理すべき範囲は自社だけでは済みません。委託先の管理体制まで含めて評価する必要があり、クラウドサービスを含めた委託先管理の実務は、別記事「クラウドサービスの安全性をどう確認するか|委託先管理の実務」で扱っています。ISMSの仕組みは、この管理を体系立てて回す土台になります。
取得を急がなくてもよい企業の特徴
一方、「なんとなく安心だから」「同業が取っているから」という動機だけで検討している場合、取引に直結しないまま維持コストだけが毎年発生し、形だけの認証維持に陥りやすいので、いったん立ち止まったほうが良いでしょう。
こうした企業に共通するのは、取得の目的が「取引先要求」より「イメージ向上」に寄っている点です。それ自体は否定しませんが、それだけを目的にすると運用が形骸化したときに歯止めが利きません。規程は存在するが誰も読んでいない、内部監査は形式的に実施されるだけ――コストは払い続けているのに、守りも信頼も高まっていない状態になります。
このタイプの企業に先に必要なのは、認証より現状把握です。自社が今どのレベルにあるかを7つの領域で確認する方法は、別記事「セキュリティアセスメントとは|自社の現在地を把握する7つの領域」にまとめています。現在地がわかれば、ISMSが過剰投資なのか妥当なのかも、根拠を持って判断できるようになります。
ISMSとSCS評価制度、どちらに投資すべきか
2026年度末ごろに運用開始が予定されているSCS評価制度との関係も、多くの企業が悩むポイントです。両者は別の制度で、どちらかが他方を不要にするわけではありません。制度の仕組み自体は、別記事「SCS評価制度とは|サプライチェーン強化に向けた5段階評価の基礎」で解説しています。
| 観点 | ISMS(ISO27001) | SCS評価制度 |
|---|---|---|
| 性質 | 情報セキュリティの国際規格認証 | 国内のサプライチェーン向け評価制度 |
| 評価するもの | 情報を守るマネジメントの仕組み | セキュリティ対策レベル(★1〜★5) |
| 取得の柔軟性 | 取得・不取得の判断に近い | ★1から段階的に上げられる |
| 費用の性質 | コンサル・審査・運用が継続的に発生 | ★1・★2は自己宣言から着手可能 |
注目したいのは、SCS評価制度が★1・★2の自己宣言から始められる点です。ISMSが「取得するかしないか」という大きな判断であるのに対し、SCSは小さく始めて段階的に上げていけます。投資のハードルとリスクの大きさが違います。
実務的な順序としては、まず現在地を把握し、取引先がISMSを求めているならISMSへ、段階的に応えたいならSCSの★へ、と投資先を選ぶのが無理のない進め方です。ISMSで整備した規程はSCS対応でも活きるため、両者は補完の関係にあります。
エレコムのセキュリティアセスメントサービス
「ISMSを取るべきか」「SCSの★いくつを目指すべきか」。この判断の前提になるのが、自社の現在地です。エレコムでは、7つの領域から現状を確認するセキュリティアセスメントサービスを提供しています。
| 項目 | 内容 |
|---|---|
| 診断範囲 | ガバナンス・取引先管理・リスク特定・防御・検知・対応・復旧の7領域 |
| 想定成果物 | チェック結果の一覧、現状評価レポート、改善の優先順位付け |
| 対象範囲外 | 認証取得の代行、ISMS審査そのものは含まれません |
このサービスは認証取得の代行ではありません。ISMSやSCSの★に進む前に、自社がいまどこにいるかを見極めるためのものです。詳しい進め方や料金は製品ページでご確認ください。
よくある質問
Q1. ISMSを取れば、取引先のセキュリティチェックシートには全部答えられますか。
多くの項目はカバーできますが、すべてではありません。取引先が独自に求める項目や、SCS評価制度の★を直接問う項目には、ISMSだけでは対応しきれない場合があります。取引先が何を求めているかを事前に確認したうえで、必要な備えを判断することをおすすめします。
Q2. ISMSとSCS評価制度、両方取得する必要がありますか。
必ずしも両方は要りません。別の制度なので、取引先がどちらを求めているかで判断します。ISMSで整備した体制はSCS対応でも活きるため、二重投資というより補完関係だと捉えるのが実態に近い考え方です。
まとめ ― 「取るか」の前に「自社に合うか」
- ISMS認証は取引・事業の必要に紐づくときに効く投資であり、維持コスト(特に運用工数)まで含めて評価する必要があります
- 効果が出やすいのは、取引先要求・情報の機密性・委託先の広さのいずれかが当てはまる企業
- ISMSとSCS評価制度は別物で補完関係。どちらに投資するかは、自社の現在地を把握してから判断します
費用対効果の判断は、現在地が数字で見えてから初めて成立します。感覚で「取ったほうがよさそうだ」と進める前に、まず自社の状況を確認するところから始めてみてください。