「SCS評価制度」という名前を初めて聞いた、あるいは取引先の資料でちらっと見かけただけ、という方は少なくないはずです。正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度」。経済産業省が主管し、IPA(情報処理推進機構)が運用を担う、企業のセキュリティ対策を★1〜★5の5段階で評価する国の制度です。
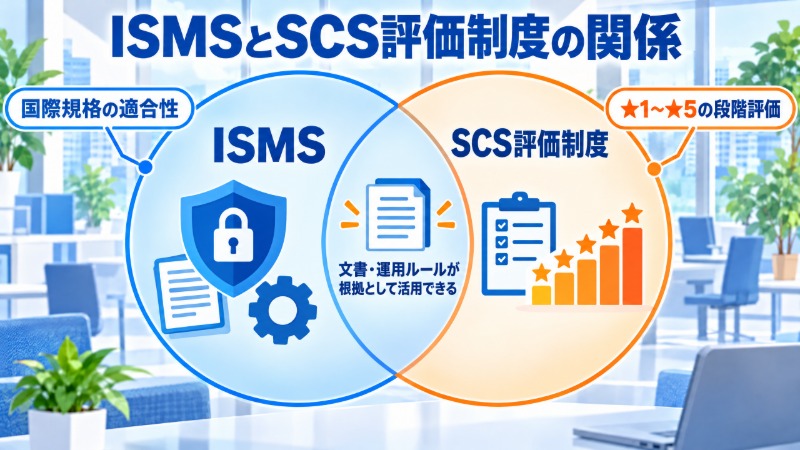
この制度の特徴は、対策の「深さ」を5段階のグラデーションで示すことです。ISMSのような既存の認証制度が「取得済みか否か」の二択に近いのに対し、SCS評価制度は自己宣言から第三者による技術検証まで、評価の重み自体が段階ごとに変わります。この構造を理解しておかないと、「うちも★を取ればいい」という短絡的な理解で終わってしまいます。
本記事では、制度の主体・評価方法・★ごとの違いという「骨格」の部分に絞って整理します。取引先からの要求への向き合い方や導入ロードマップは別記事に譲り、ここでは制度そのものの成り立ちと構造を押さえてください。
- SCS評価制度を運営する組織と、評価の全体構造
- ★1〜★5がそれぞれ何を意味し、何を根拠に付与されるのか
- ISMSなど既存の認証制度との位置づけの違い
SCS評価制度の骨格 ― 何を、誰が、どう評価するか
SCS評価制度は、サプライチェーン全体のセキュリティ水準を底上げするために国が用意した「共通のものさし」です。2026年3月27日に制度構築の方針が公表され、2026年度末ごろの運用開始が予定されています。
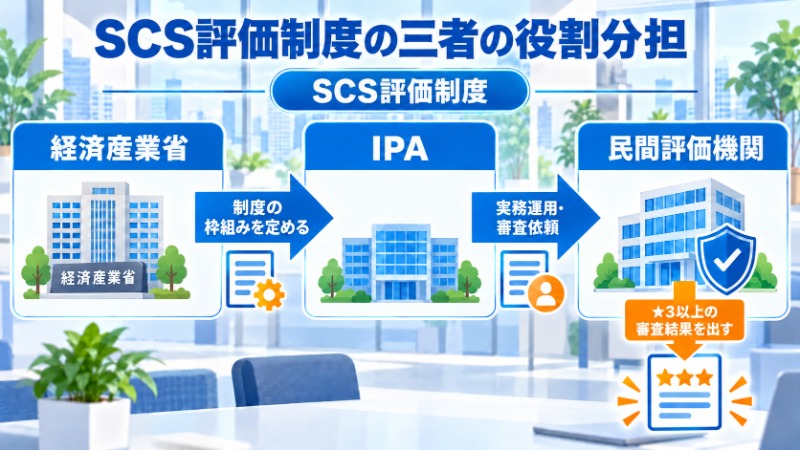
制度の骨格は三者の役割分担で成り立っています。経済産業省が制度の枠組みと基準を定め、IPAが実務上の運用(申請受付、評価基準の整備、登録管理など)を担い、★3以上では民間の評価機関が実際の審査を行います。この三層構造が、制度に一定の公的な信頼性を持たせています。
評価の対象は、ファイアウォールやウイルス対策といった技術的な防御策だけではありません。ガバナンス(経営層の関与、規程の整備)、取引先・委託先の管理、リスクの特定、防御、検知、対応、復旧という広い領域を横断的に見るのが特徴です。技術は強いが規程が整っていない、という企業ほど、想像より低い★評価に驚くことがあります。
★1〜★5がそれぞれ意味すること ― 評価方法と難易度の違い
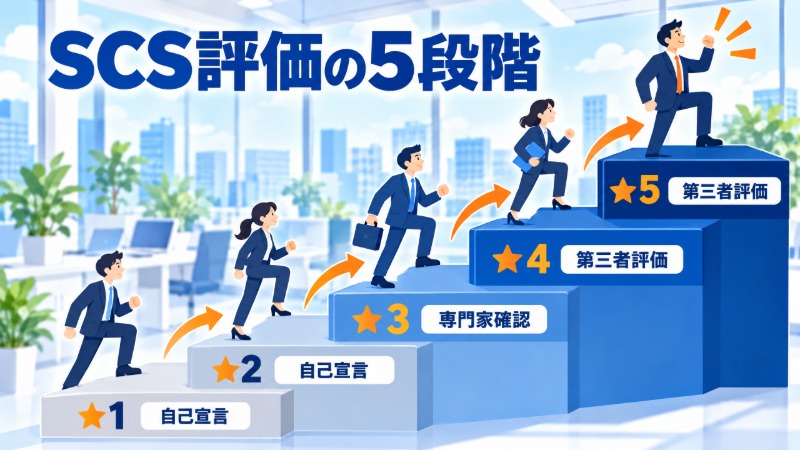
★の数字が上がるほど、単に「対策が増える」のではなく「証明の重さ」が変わります。ここを混同すると、自社の目標設定を誤ります。
| 段階 | 評価の方法 | 求められる証明の重さ |
|---|---|---|
| ★1 | 自己宣言(基礎項目) | 自社の判断のみで宣言できる |
| ★2 | 自己宣言(拡張項目) | ★1より広い範囲を自社で宣言する |
| ★3 | 専門家確認付き自己評価 | 自己評価にセキュリティ専門家の確認が加わる |
| ★4 | 第三者評価+技術検証 | 評価機関による審査と、技術的な検証が入る |
| ★5 | 最高位(第三者評価) | 最も高度な水準。継続的な検証が前提になる見込み |
★1・★2は自己宣言型のため、外部審査のコストがかからず、着手のハードルは低く設計されています。ただし「宣言できる」ことと「宣言していい」ことは別問題です。根拠のない宣言は、後にインシデントが起きたときの説明責任を果たせません。宣言する以上、社内に「なぜそう言えるのか」の裏付け(規程、ログ、実施記録)を残しておく必要があります。
★3から先は、自社の判断だけで完結しません。★3では専門家の確認が、★4以降では評価機関による技術的な検証が加わります。評価に第三者の目が入り、客観的な性格が強まります。★4・★5の評価開始は2026年末ごろが想定されていますが、詳細な運用開始時期や審査項目の全容は本稿執筆時点で未確定であり、今後IPA・経済産業省から順次公表される予定です。
制度が生まれた経緯 ― バラバラだったチェックシートを一つのものさしに
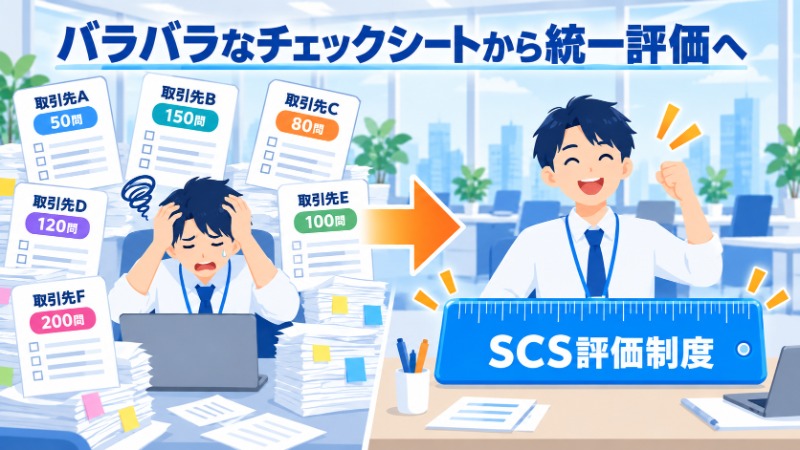
SCS評価制度が生まれた背景には、取引先ごとに異なるセキュリティチェックシートが乱立し、企業側の対応負荷が膨らんでいたという実務上の課題があります。ある取引先には50問のシート、別の取引先には150問の独自様式。回答する中小企業側は、同じ内容を何度も違う書式で説明し続けることになります。
もう一つの背景が、サプライチェーン攻撃の増加です。IPAが毎年公表する「情報セキュリティ10大脅威」でも、サプライチェーンの弱点を悪用した攻撃は組織向け脅威の上位に例年名を連ねています。取引先を確認する動機は年々強まっており、その確認作業を各社バラバラのまま続けることに限界が来ていました。統一された評価基準があれば、発注側は取引先の水準を効率よく把握でき、受注側も一度の評価で複数の取引先に説明できます。攻撃の具体的な経路については、別記事「サプライチェーン攻撃とは|中小企業が踏み台にされる3つの経路」で詳しく扱っています。
ISMS・Pマークとの違い ― 評価の視点と更新の考え方
「ISMSを持っているから、SCS評価制度は不要では」という質問をよく受けます。両者は、目的も評価軸も異なる別の制度です。
| 項目 | ISMS(ISO/IEC 27001) | SCS評価制度 |
|---|---|---|
| 位置づけ | 国際規格に基づく認証制度 | 日本のサプライチェーン向けの国の評価制度 |
| 評価の単位 | マネジメントシステムの適合性(二択に近い) | ★1〜★5の段階評価 |
| 主眼 | 情報セキュリティ全般のマネジメント体制 | サプライチェーン全体での対策水準の可視化 |
| 運用主体 | 民間の認証機関(国際的な枠組み) | 経済産業省・IPA(日本国内の制度) |
ISMSで整備した文書や運用ルールは、SCS評価制度の自己宣言や専門家確認の場面でもそのまま根拠として使えることが多く、二重の負担にはなりにくいと考えられます。ただし、ISMSを取得しているからといって自動的に高い★が付与される仕組みではありません。ISMS認証を取得すべきかどうかの判断基準は、別記事「ISMS認証の費用対効果|取得すべき企業・そうでない企業の分かれ目」で整理していますので、両制度への向き合い方を並べて検討する際の参考にしてください。
エレコムのセキュリティ関連製品・サービス
SCS評価制度への対応でまず必要になるのは、自社の対策状況を根拠を持って説明できる状態にすることです。エレコムのセキュリティアセスメントサービスは、この「説明できる状態」づくりを支援します。
| 項目 | 内容 |
|---|---|
| 診断範囲 | ガバナンス・取引先管理・リスク特定・防御・検知・対応・復旧の7領域 |
| 成果物 | チェックシート、現状評価レポート、優先順位付きの改善ロードマップ |
| 進め方 | オンライン完結。打ち合わせは初回と最終報告の2回程度 |
| 対応範囲 | 詳細は製品ページでご確認ください |
診断結果は、SCS評価制度の自己宣言や専門家確認の場面で提出する根拠資料としても活用しやすい形に整理されます。仕様や対応範囲の詳細は、製品ページで最新情報をご確認ください。
よくある質問
Q1. SCS評価制度は、いつから本格的に運用されますか。
2026年3月27日に制度構築方針が公表され、2026年度末ごろの運用開始が予定されています。★4・★5の評価開始時期を含む詳細なスケジュールは本稿執筆時点で確定していません。最新情報はIPA・経済産業省の公式ページでご確認ください。
Q2. 中小企業でも★4・★5を目指すべきですか。
必須ではありません。目指す★は自社の取引構造によって変わります。まずは★1・★2を根拠を持って宣言できる状態にすることが現実的な出発点です。取引先が官公庁や重要インフラ関連であれば、より高い★を視野に入れる企業もあります。
まとめ ― ★の数字より先に、評価の仕組みを理解する
- SCS評価制度は、経済産業省が主管しIPAが運用する国の評価制度です。企業の対策水準を★1〜★5で示します
- ★1・★2は自己宣言、★3は専門家確認付き自己評価、★4・★5は第三者評価と技術検証です。段階ごとに証明の重さが変わります
- ISMSなど既存の認証制度とは目的も評価軸も異なります。両者は競合ではなく補完の関係で捉えるのが実務的です
制度の骨格を理解したら、次に必要なのは自社の現在地の把握です。エレコムのセキュリティアセスメントサービスは、7領域にわたる診断で「宣言できる状態」への最初の一歩を支援します。