ある日突然、取引先から「セキュリティに関するご確認のお願い」というタイトルのメールが届きます。開いてみると、エクセルシートに50問、100問という設問がずらりと並んでいます。回答期限は2週間後。担当者が一人で抱え込み、他業務そっちのけで埋め始める――こうした光景は、今や中小企業の情報システム部門や総務部門で珍しくありません。
厄介なのは、このシートに「正解」がないことです。設問は取引先ごとに書式も粒度も違い、法律で定められた統一フォーマットがあるわけでもありません。かといって適当に「対応済み」と埋めてしまうと、後で実態との食い違いが発覚したときの信用問題は避けられません。逆に正直に「未対応」ばかり並べれば、取引継続の審査に響きかねません。
この記事では、届いた瞬間から提出までの実務フローを、判断に迷いやすいポイントごとに整理します。
- チェックシートが届いた直後にやるべき3つの初動
- 設問を分類して優先順位をつける具体的な考え方
- 「正直に書く」と「取引を守る」を両立させる回答の作法
なぜ今、チェックシートが増えているのか
結論から言えば、取引先があなたの会社を疑っているからではありません。取引先自身が、自社の取引先管理責任を果たすために確認を求めているのです。
サプライチェーン攻撃、つまり大企業を直接狙わず、つながりのある中小企業を経由して侵入する手口が増えていることが背景にあります。攻撃の具体的な経路は、別記事「サプライチェーン攻撃とは|中小企業が踏み台にされる3つの経路」で扱っていますが、要するに取引先は、あなたの会社が「弱い環」になっていないかを確かめざるを得ない立場にあるのです。
加えて、経済産業省が主管しIPAが運用する「SCS評価制度」のように、企業のセキュリティ対策を★1〜★5で評価する国の制度も動き始めています。制度の詳細は別記事「SCS評価制度とは|サプライチェーン強化に向けた5段階評価の基礎」に譲りますが、こうした共通基準の広がりが、取引先ごとの確認をさらに増やす方向に働くことは間違いありません。チェックシートは今後も繰り返し届きます。その前提で体制を整えておくほうが現実的です。
届いたら最初にやること3つ
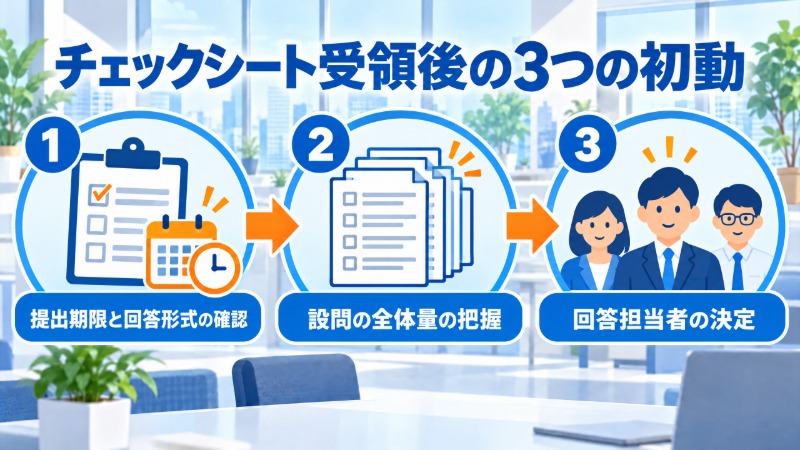
シートを開く前に、まずこの3つを確認してください。順番を間違えると、後の作業が二度手間になります。
(1)提出期限と回答形式を確認する
「いつまでに」「どの形式で(エクセル添付、専用フォーム入力など)」提出するかを最初に押さえます。期限が短い場合は、延長を相談できないか早めに打診したほうが、雑な回答を提出するより結果的に信頼を損ないません。
(2)設問の全体量を把握してから着手する
最初の設問から順に埋め始めると、時間配分を誤ります。まず全体をざっと眺め、設問数と難易度の見当をつけてから着手するほうが、かえって早く終わります。
(3)回答すべき担当者を決める
情報システム、総務、経営層のどこが答えるべき設問かを仕分けます。担当者一人で全問に答えようとすると、専門外の設問で不正確な回答をしてしまうリスクが高まります。
設問を分類して優先順位をつける
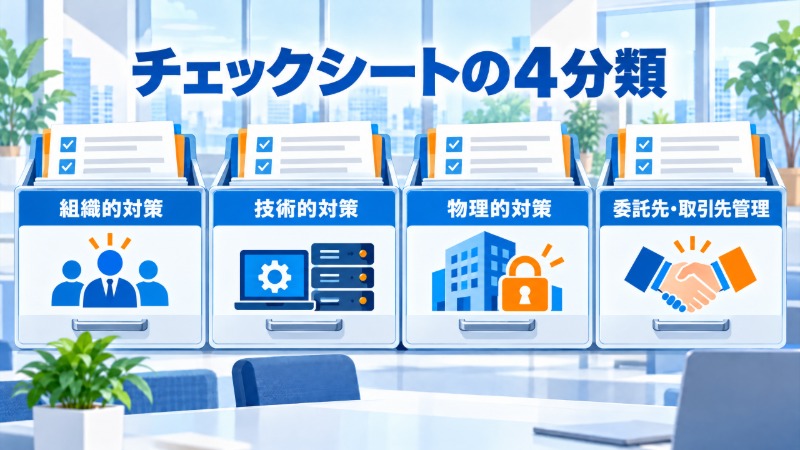
チェックシートの設問は、性質ごとに大きく4種類に分けられます。分類しておくと、誰が何を答えるべきかが見えてきます。
| 分類 | 具体例 | 主な回答担当 |
|---|---|---|
| 組織的対策 | 規程の有無、責任者の設置、教育の実施状況 | 総務・経営層 |
| 技術的対策 | ウイルス対策、暗号化、アクセス制御 | 情報システム担当 |
| 物理的対策 | サーバー室の入退室管理、機器の施錠 | 総務・施設管理担当 |
| 委託先・取引先管理 | 再委託先の把握、業務委託契約の内容 | 総務・購買担当 |
多くの企業でつまずくのが「委託先・取引先管理」の設問です。技術対策は答えられても、「再委託先を含めて把握しているか」「委託先とのデータ授受の範囲を契約に明記しているか」という問いには即答できないケースが目立ちます。日頃から委託先を一覧化しておかないと、この分類の回答だけ毎回ゼロから調べ直すことになります。
よくある落とし穴 ― 「対応済み」の重さを理解する
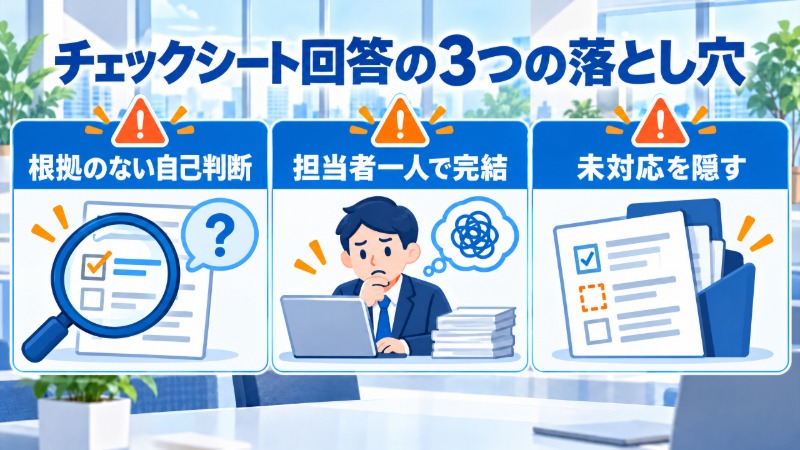
チェックシートへの回答で最も避けたいのは、根拠のない「対応済み」の記入です。ここには3つの落とし穴があります。
根拠のない自己判断。「たぶんやっている」レベルの記憶で丸をつけると、実際に事故が起きたときに回答との食い違いが露呈します。取引先との契約に虚偽記載の責任条項が含まれている場合、この食い違いは単なる訂正では済みません。
担当者一人の判断で完結させること。技術的対策は情報システム担当が答えられても、規程の有無や委託先管理は本人の管轄外であることが多いです。一人で埋めたシートは、専門外の項目ほど精度が落ちます。
「未対応」を隠すこと。すべてに丸をつけようとすると、逆に不自然な回答になります。未対応の項目は、いつまでにどう対応する予定かを添えて正直に書くほうが、長期的な信頼につながります。取引先が見ているのは、回答が実態に即しているかどうかです。
回答体制を「仕組み化」する
チェックシートは一度きりで終わりません。取引先ごと、年度ごとに繰り返し届くものと考え、都度ゼロから対応する体制から抜け出す必要があります。
まず効くのが、自社の対策状況をまとめた「マスター回答集」の作成です。組織的・技術的・物理的・委託先管理の4分類ごとに、自社の現状と根拠資料の保管場所を一覧化しておけば、新しいシートが届いても該当項目を転記するだけで済みます。
次に重要なのが資産管理台帳です。どの機器に、どんなソフトが入り、誰が使っているかを把握していないと、技術的対策の設問に正確に答えられません。資産管理台帳の作り方は、別記事「資産管理台帳の作り方|何を管理すればセキュリティ監査に耐えるか」で詳しく扱っています。
最後に、根拠資料そのものを整理しておくことです。規程文書、教育の実施記録、委託先との契約書などを、必要になったときすぐ取り出せる場所にまとめておきます。この一手間が、次回のチェックシート対応の負担を大きく減らします。
エレコムのセキュリティ関連製品・サービス
チェックシートへの回答に根拠を持たせるには、まず自社の対策状況を客観的に棚卸しすることが近道です。エレコムのセキュリティアセスメントサービスは、この棚卸しを支援します。
| 項目 | 内容 |
|---|---|
| 診断範囲 | ガバナンス・取引先管理・リスク特定・防御・検知・対応・復旧の7領域 |
| 成果物 | チェックシート、現状評価レポート、優先順位付きの改善ロードマップ |
| 進め方 | オンライン完結。打ち合わせは初回と最終報告の2回程度 |
| 対応範囲 | 詳細は製品ページでご確認ください |
診断で整理された結果は、そのまま取引先へ提出するチェックシートの根拠資料としても活用しやすい形にまとまります。仕様や対応範囲の詳細は、製品ページで最新情報をご確認ください。
よくある質問
Q1. 一部の設問にどうしても回答できない場合はどうすればいいですか。
空欄のまま提出せず、「現在未対応。何月までに対応予定」といった形で状況を添えるのが基本です。取引先が知りたいのは満点の回答ではなく、リスクをどこまで把握し、どう管理しようとしているかという姿勢です。
Q2. 毎回、同じような設問に答え直すのが負担です。改善方法はありますか。
自社の対策状況をまとめたマスター回答集を作っておくと、新しいシートが届いても該当項目を転記するだけで済みます。あわせて資産管理台帳を整備しておくと、技術的対策に関する設問への回答精度も上がります。
まとめ ― チェックシートは「一度きりの試験」ではない
- チェックシートが増えている背景には、サプライチェーン攻撃の増加とSCS評価制度のような共通評価基準の広がりがあります
- 設問は組織的・技術的・物理的・委託先管理の4分類に整理し、担当者を分けて回答すると精度が上がります
- 根拠のない「対応済み」は避け、未対応は正直に、対応予定を添えて書きます。仕組み化しておけば次回以降の負担も減ります
一度、自社の対策状況を根拠を持って説明できる状態に整えておけば、次に届くチェックシートは「作業」で済むようになります。エレコムのセキュリティアセスメントサービスで、その土台づくりから始めてみませんか。