「パソコンは何台あるか、正確に答えられますか」——取引先のセキュリティチェックシートや監査でこう聞かれ、答えに詰まる情報システム担当者は少なくありません。Excelの台帳はあるが最終更新が2年前、退職者の端末が「貸与中」のまま、私物のUSBメモリが業務で使われているかも分からない。どれも、よく見かける状態です。
資産管理台帳は、単なる備品リストではありません。どの端末に、どんな情報が入っていて、誰が使っているかを把握するための土台であり、サプライチェーン攻撃やランサムウェアの被害範囲を特定する際の出発点にもなります。台帳が整っていなければ、インシデント時に「どこまで被害が及んだか」を答えられません。差がつくのは技術力より、地味な台帳整備を続けてきたかどうかです。
これから台帳を整備・見直しする担当者に向けて、次の3点を示します。
- 台帳に最低限記載すべき項目
- 監査やチェックシート対応に耐える粒度の考え方
- 台帳を「作って終わり」にしないための運用の回し方
資産管理台帳とは何か ― 「何が」「誰の管理下に」あるかを一元化する台帳
資産管理台帳とは、社内で使用するパソコン・サーバー・ネットワーク機器・記録媒体などのIT資産について、機種・保有者・設置場所・利用状況をひとつの台帳にまとめたものです。目的は在庫の把握だけではありません。情報漏洩やマルウェア感染が起きたとき、影響範囲を特定するための唯一の手がかりになります。
台帳が無い、あるいは形骸化している状態で起きやすいのが、「退職した社員のパソコンがどこにあるか分からない」「委託先に貸与した機器が返却されているか確認できない」といった事態です。退職者の端末やアカウントの回収を確実に行うための運用は、別記事「退職者のアカウント・端末回収|情報持ち出しを止める運用」で扱っています。台帳は、その回収作業の前提条件でもあります。
後回しにされやすい理由もはっきりしています。日々の業務に追われる中で、機器の入れ替えや異動のたびに台帳を更新する作業は地味で、緊急性が低く見えるからです。しかし、取引先から届くセキュリティチェックシートには「資産管理台帳を整備し、定期的に棚卸ししているか」という設問がほぼ必ず含まれます。チェックシートへの回答の進め方は、別記事「取引先からセキュリティチェックシートが届いたら|回答の進め方」も参考にしてください。
台帳に記載すべき項目 ― IPAの手引きをベースに実務目線で整理する
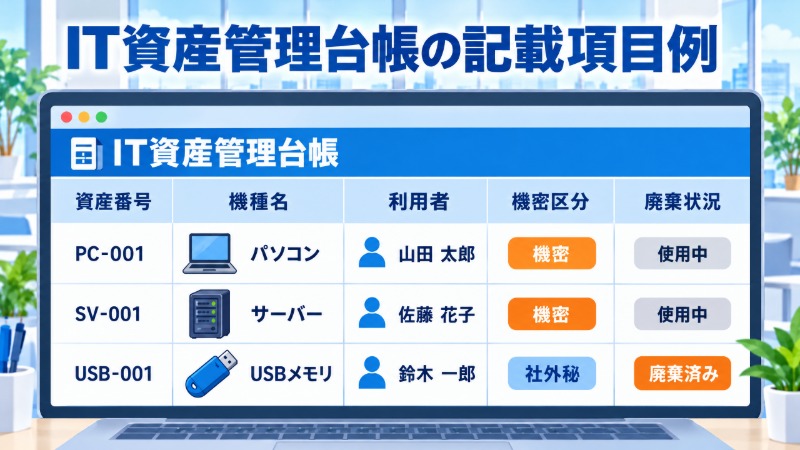
台帳には最低でも(1)機器を特定する情報、(2)管理責任を特定する情報、(3)データの重要度を特定する情報の3種類を含める必要があります。IPAが公開する「中小企業の情報セキュリティ対策ガイドライン」でも、情報資産の洗い出しと管理台帳の作成が対策の出発点として位置づけられています。
具体的な項目は次のとおりです。
| 分類 | 記載項目 | 記載理由 |
|---|---|---|
| 機器の特定 | 資産番号、機種名、シリアル番号、購入日、保証期限 | 故障・リプレースの判断材料になる |
| 管理責任の特定 | 利用者名、所属部署、設置場所、貸与日 | 誰の管理下にあるかを即座に特定できる |
| データの重要度 | 保存データの種類、機密区分(社外秘・部外秘等) | インシデント時の影響範囲の判断材料になる |
| ネットワーク情報 | IPアドレス、接続先ネットワーク | 不正な通信を検知した際の追跡に使う |
| 廃棄・返却状況 | 廃棄日、データ消去方法、返却確認日 | 資産のライフサイクル終了を証跡として残す |
パソコンやサーバーだけを管理し、持ち出し可能な記録媒体を台帳から漏らしてしまう企業は多いですが、USBメモリのような記録媒体も台帳の対象に含めるべきです。USBメモリ経由の情報漏洩を防ぐルールについては、別記事「USBメモリの情報漏洩を防ぐ|持ち出しルールと機器側の対策」で扱っています。
監査に耐える粒度 ― 「あるはず」ではなく「確認した」記録を残す
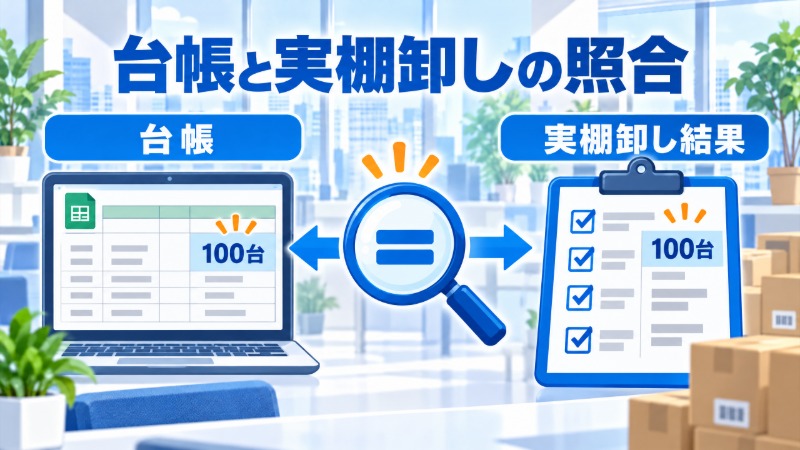
監査やチェックシート対応で問われるのは、台帳の有無だけではありません。「最後にいつ実棚卸しをしたか」という運用の実態です。台帳上は100台と書かれていても、実際に現物を確認して100台と一致させた記録がなければ、監査担当者は「台帳の信頼性が担保されていない」と判断します。
実務では、年1回以上の定期棚卸しを行い、台帳の数値と現物を突き合わせた記録(棚卸し実施日・実施者・差異の有無)を残しておくことが望ましいです。差異が見つかった場合、その原因(未申請の異動、廃棄漏れ、盗難の疑い等)を記録し、是正した経緯まで残しておくと、監査でそのまま提示できる資料になります。
粒度で迷ったときの目安は、「この台帳だけでインシデント発生時の初動対応ができるか」という問いです。感染した端末のIPアドレスから、利用者と設置場所がすぐ分かるか。退職者の端末をすべて回収済みと即答できるか。答えられないなら、その項目が足りていません。自社の対策状況を体系的に把握したい場合は、別記事「セキュリティアセスメントとは|自社の現在地を把握する7つの領域」で、資産管理を含めた7つの評価領域を整理しているので、あわせて確認すると良いでしょう。
台帳を運用に乗せる ― 「作った日が最新」にしないための仕組み
形骸化の最大の原因は、更新のトリガーが決まっていないことです。機器の入れ替え、異動、退職、廃棄——これらのイベントが起きるたびに台帳を更新するルールを、業務フローの中に組み込む必要があります。情報システム部門だけが更新する体制だと、現場からの申請が上がってこず、気づいたときには半年分の変更が反映されていない、という事態になりやすいです。
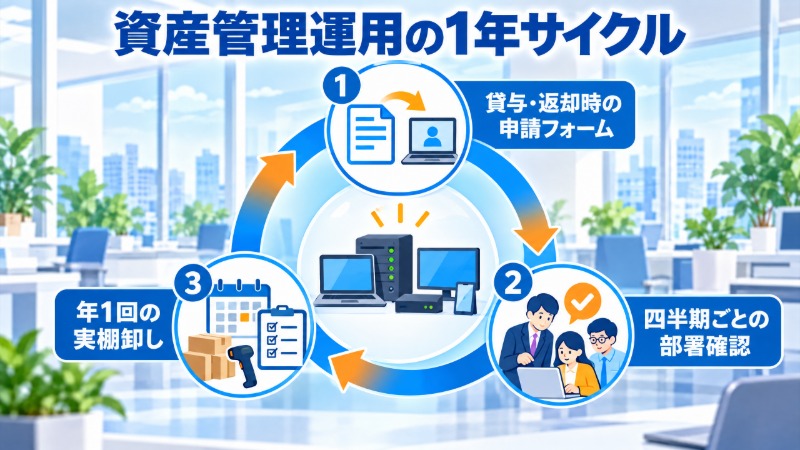
運用を軌道に乗せる工夫としては、(1)機器の貸与・返却時に必ず台帳更新を伴う申請フォームを通す、(2)四半期に一度、部署ごとに台帳の内容を確認してもらう、(3)年1回の実棚卸しを情報システム部門の年間業務として明文化する、の3つが現実的です。特に(1)を仕組み化できると、担当者の記憶やExcelへの手入力に頼らずに済み、更新漏れが大幅に減ります。
台帳の管理に、専用ツールは必須ではありません。中小企業なら、まずはExcelやスプレッドシートで足ります。問われるのは、更新ルールを決めて守り続けられるかどうかです。予算をかけずにセキュリティ対策の効果を上げる優先順位については、別記事「中小企業の情報セキュリティ対策|予算がなくても効果が高い順に」でも触れています。
エレコムのセキュリティ関連製品・サービス
資産管理台帳の整備状況や、記録媒体の管理体制に不安がある場合、自社のセキュリティ対策全体を第三者視点で棚卸ししてから台帳整備を進める方法もあります。エレコムでは法人向けにセキュリティ関連の製品・サービスを提供しています。
| 項目 | 内容 |
|---|---|
| 製品カテゴリ | セキュリティアセスメントサービス、セキュリティUSBメモリ |
| 対応範囲 | 資産管理を含む情報セキュリティ対策の現状把握、暗号化・管理機能を備えた記録媒体の提供 |
| 想定用途 | 台帳整備の前提となる資産の洗い出し、持ち出し用記録媒体の一元管理 |
記録媒体そのものを管理機能付きの製品に切り替えると、利用状況を把握しやすくなることもあります。暗号化・管理機能の比較は、別記事「セキュリティUSBメモリの選び方|暗号化・管理機能の比較」で扱っています。仕様や価格の詳細は、以下の製品ページで確認してください。
よくある質問
Q1. 台帳はExcelで管理しても問題ありませんか。専用ソフトが必要ですか。
台数が数十台〜百数十台程度の中小企業であれば、Excelやスプレッドシートで十分に運用できます。効くのはツールの高機能さより、記載項目の網羅性と更新の仕組みです。台数が数百台を超え、複数拠点にまたがる場合は、専用の資産管理ツールへの移行を検討する目安になります。
Q2. クラウドサービスで管理しているデータも台帳の対象になりますか。
対象になります。近年はパソコンやサーバーだけでなく、クラウドサービス上に保存されたデータも情報資産として管理する必要があります。委託先のクラウドサービスをどう確認すべきかは、別記事「クラウドサービスの安全性をどう確認するか|委託先管理の実務」で扱っています。
まとめ ― 台帳は「作る」より「更新し続ける」ことに価値がある
台帳は、一度作って終わりではありません。機器の入れ替えや人の異動のたびに更新され続けて初めて、監査やインシデント対応で使える資料になります。
- 台帳には機器の特定情報、管理責任、データの重要度、ネットワーク情報、廃棄・返却状況を含めます
- 監査で問われるのは台帳の有無ではなく、実棚卸しで現物と突き合わせた記録の有無
- 更新のトリガーを業務フローに組み込み、情報システム部門だけに更新作業を集中させません
まずは自社の台帳が最後にいつ更新されたかを確認するところから始めてください。答えに詰まるなら、それが整備の始めどきです。