最終出社日の夕方、貸与パソコンとIDカードを受け取って「お疲れさまでした」で終わる——この一連の流れだけで退職者対応を完結させている会社は多いです。ところが、その社員のメールアカウントやクラウドストレージの共有設定、SaaSツールのログイン権限は、翌日以降もそのまま生きていることが珍しくありません。
厄介なのは、これが悪意ある持ち出しとは限らない点です。転職先で使い回すつもりで保存していた資料、共有リンクの削除を忘れたままのフォルダ、退職後もログインできてしまうアカウント——多くは「対応漏れ」であって「不正」ではありません。ただし、情報が外部に残ってしまう結果は同じであり、原因が悪意かどうかは被害の大きさに関係しません。
この記事では、退職者対応を最終出社日だけのイベントにせず、(1)退職前、(2)退職当日、(3)退職後、の3段階に分けて運用する方法を整理します。
- 退職者対応が後手に回りやすい構造的な理由
- 各段階で確認すべきアカウント・端末のチェックリスト
- クラウドサービスの共有設定など、見落としやすいポイント
退職者対応が後手に回る理由 ― 「最終出社日」に全部やろうとするから
退職者対応の抜け漏れは、担当者の怠慢ではなく、対応すべきことを最終出社日一日に詰め込もうとする設計そのものに原因があります。パソコンの返却、IDカードの回収、私物の整理、引き継ぎの最終確認——これらと同時に、社内で使っているすべてのシステムのアカウントを洗い出して無効化するのは、どれだけ注意深い担当者でも漏れが出る作業量です。
独立行政法人情報処理推進機構(IPA)が公表する「情報セキュリティ10大脅威」の組織編では、内部不正による情報漏えいが例年上位の脅威として挙げられています。退職者による意図的な持ち出しだけでなく、退職後もアカウントが有効なままになっていることによる意図しない情報流出も、この分類に含まれます。経済産業省が公表する「秘密情報の保護ハンドブック」でも、退職時の対応を「入社時よりも重点的に設計すべき局面」として扱っており、誓約書の取得やアクセス権限の即時停止が具体策として示されています。
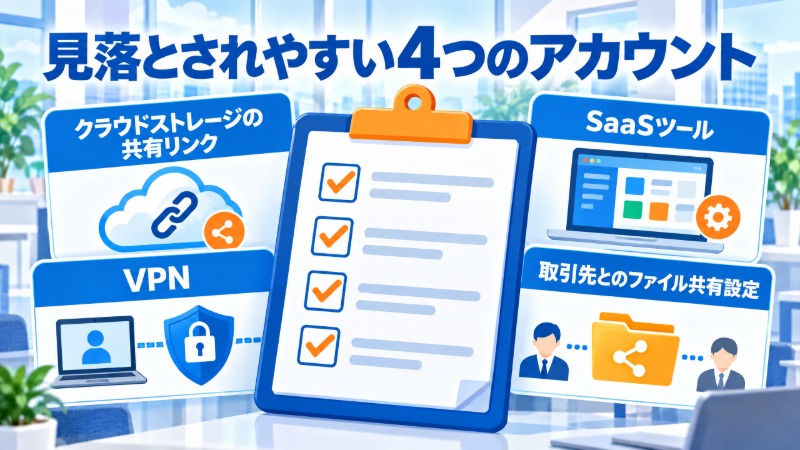
対応漏れが起きやすいアカウントの種類を整理すると、次のようになります。
| アカウントの種類 | 見落とされやすい理由 |
|---|---|
| クラウドストレージの共有リンク | 個人が作成したリンクは管理者から見えにくい |
| SaaSツール(チャット、勤怠、経費精算等) | 部署ごとに契約しており全社台帳に載っていない |
| VPN・リモートアクセス | パソコン返却と紐づけられておらず単独で見落とされる |
| 取引先とのファイル共有設定 | 社外との共有は退職時のチェック対象から漏れやすい |
こうしたアカウントを洗い出す前提として、そもそも誰がどのシステムを使っているかを台帳で把握できているかが問われます。台帳の作り方は、別記事「資産管理台帳の作り方|何を管理すればセキュリティ監査に耐えるか」で扱っています。
退職前にやること ― 権限の棚卸しと引き継ぎのタイミング設計
退職が決まった時点で着手できることは多いです。最終出社日まで待つ理由はありません。
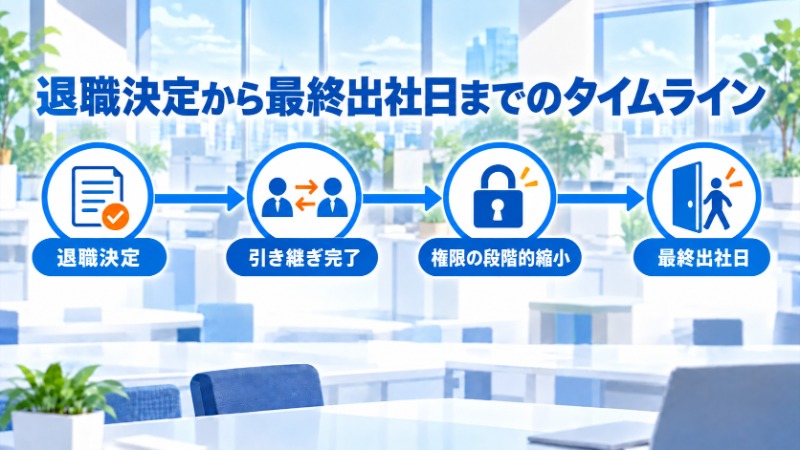
まず、退職予定者が保有しているアクセス権限を棚卸しします。所属部署のシステムだけでなく、過去のプロジェクトで一時的に付与された権限が残っていないかも確認します。異動や兼務が多い組織ほど、この「過去の権限の残存」が積み重なっています。
次に、引き継ぎの範囲とタイミングを決めます。データの引き継ぎは最終出社日の1〜2週間前までに完了させ、残りの期間は「アクセス権限を段階的に絞る期間」として使います。全権限を最終日まで残したまま、当日一斉に止めるやり方は、止め忘れのリスクを最終日に集中させてしまいます。
退職当日にやること ― アカウント無効化のチェックリスト
当日の作業は、事前に棚卸しした一覧に沿って淡々と実行するだけにしておきます。当日に洗い出しから始めるのが、そもそもの間違いです。
| 項目 | 確認内容 |
|---|---|
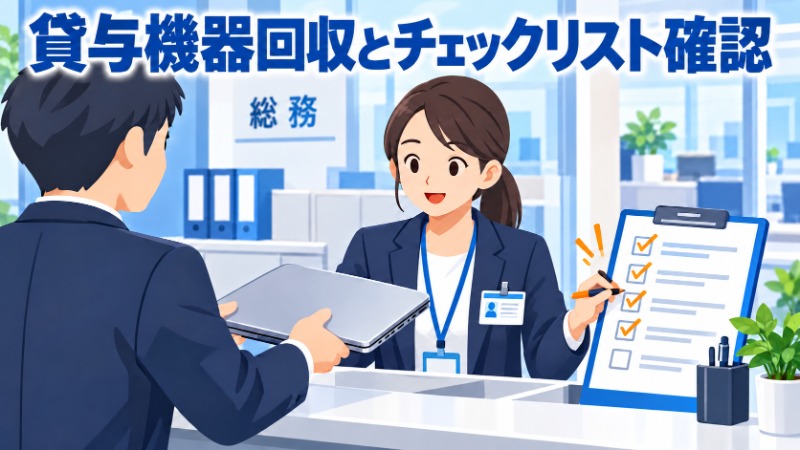
| 貸与端末の返却 | パソコン、スマートフォン、USBメモリ等の記録メディアをすべて回収 |
| メールアカウント | 無効化またはパスワード強制リセット、転送設定の削除 |
| 社内システム・SaaS | 洗い出した全アカウントを当日中に無効化 |
| 物理アクセス | IDカード、鍵の回収と入退室権限の停止 |
| 誓約書 | 秘密情報を保持・複製していない旨の確認書へ署名 |
USBメモリなどの記録メディアは、返却時に「本当に会社貸与分がすべて戻ってきたか」を台帳と突き合わせましょう。私物メディアへのデータコピーを防ぐ仕組みそのものについては、別記事「USBメモリの情報漏洩を防ぐ|持ち出しルールと機器側の対策」で扱っています。
退職後にやること ― クラウドの共有設定と証跡の確認
アカウントを無効化して終わり、ではありません。退職者が在職中に作成したクラウドストレージの共有リンクや、外部との共同編集設定は、本人のアカウントが消えても残り続けることがあります。
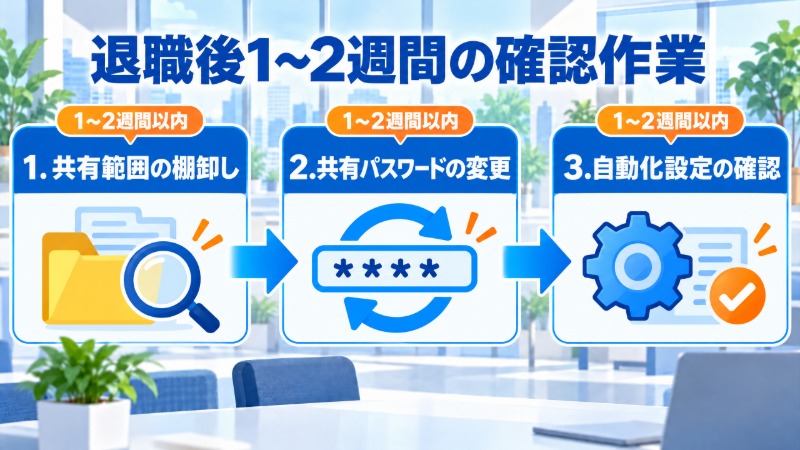
退職後1〜2週間以内に確認するのは、次の3点です。
(1)退職者が作成したファイル・フォルダの共有範囲を棚卸しし、不要な外部共有を解除します。(2)退職者だけが知っていた共有パスワードやアクセスコードを変更します。(3)退職者のアカウントに紐づいていた自動化設定(自動転送、外部連携アプリの認証)が残っていないか確認します。
これらの作業を一人の担当者の記憶に頼って行うと、組織の規模が大きくなるほど確実性が落ちます。退職者対応をルール化し、定期的な研修で担当者間の認識をそろえておくことも重要です。セキュリティ運用のルールが現場で形骸化してしまう理由と、その直し方については、別記事「セキュリティ教育が形骸化する理由|現場が動く伝え方に変える」で扱っています。予算を抑えながら優先順位をつけて対策を進めたい場合は、「中小企業の情報セキュリティ対策|予算がなくても効果が高い順に」もあわせて参考にしてください。
エレコムのセキュリティ関連製品・サービス
エレコムは、退職者対応を含めた情報資産管理の周辺機器を扱うメーカーとして、USBメモリの回収・管理を前提としたセキュリティUSBメモリや、自社のセキュリティ運用状況を確認できるサービスを提供しています。導入にあたっては、自社の運用体制に合わせて製品ページで詳細を確認してください。
| 項目 | 内容 |
|---|---|
| 製品カテゴリ | 記録メディアの回収・管理を前提としたセキュリティUSBメモリ |
| 対応範囲 | 退職者対応を含む情報資産管理の現状把握(セキュリティアセスメント) |
| 対応形態 | 個人利用から法人での複数台導入まで(詳細は要問い合わせ) |
よくある質問
Q1. 退職者のアカウントは即日削除と無効化、どちらが適切ですか。
情報漏洩対策としては即時の「無効化(ログイン停止)」が最優先で、削除は法定保存期間やメールデータの引き継ぎ確認が終わってからで良いでしょう。先に削除してしまうと、後から必要な業務データが復元できなくなる場合があるため、無効化と削除は分けて運用するのが安全です。
Q2. 小規模な会社でも、これだけの手順を踏む必要がありますか。
規模に応じて簡略化して良いですが、「誰が何のアカウントを持っているか」の一覧と、「最終出社日に何を止めるか」のチェックリストの2つだけは、従業員数にかかわらず用意しておきたいところです。これがないと、退職のたびに担当者が記憶を頼りに対応することになり、抜け漏れの再発を防げません。
まとめ ― 退職者対応は「最終出社日のイベント」から「3段階の運用」へ
退職者経由の情報持ち出しは、悪意よりも対応漏れから生まれることのほうが多いです。
- 退職前・退職当日・退職後の3段階に分けて対応することで、最終出社日への作業集中を避けます
- アカウント無効化のチェックリストを事前に用意し、当日は洗い出さず実行するだけにします
- アカウント無効化後も、クラウドの共有設定や証跡の確認を1〜2週間かけて行います
次に退職者が出る前に、まずは「誰が何のアカウントを持っているか」の一覧づくりから始めてみてください。