「セキュリティ対策には興味がある。でも、専任担当者もいないし、大きな予算も取れない」。中小企業の経営者や情報システム担当者から、こういう声をよく聞きます。大企業のような多層防御は、確かに難しいでしょう。ただ、何もしないでいても、被害に遭ったときの損害が小さくなるわけではありません。
大事なのは、予算の大小ではなく順番です。費用をかけずにできる対策から着手し、次に数万円〜数十万円規模で効果が大きいものに投資します。この順番を間違えると、高価な機器を導入したのに基本のルールが抜けている、という本末転倒が起きます。
- 予算をかけずに今日から着手できる対策
- 数万円〜数十万円規模で効果が大きい投資先
- 何から手をつけるべきかの優先順位
予算の前に整理すべきこと ― 「怖いところ」から手当てする
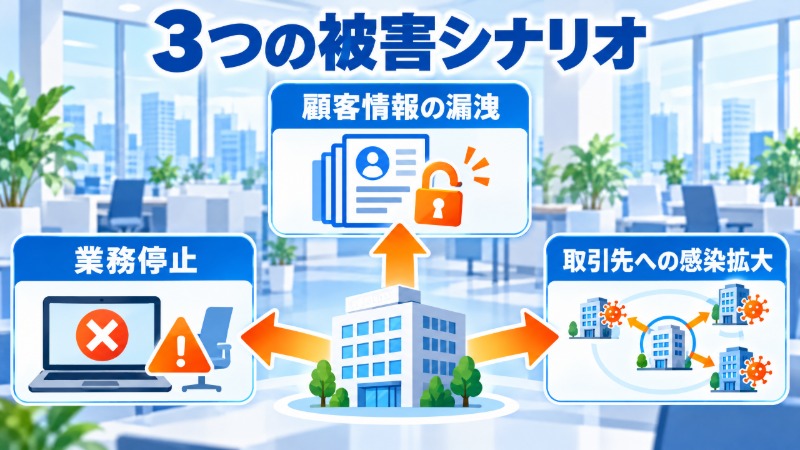
対策を検討する前に、まず自社にとって一番怖い事態は何かを言葉にしておく必要があります。顧客情報の漏洩なのか、業務停止なのか、取引先への感染拡大なのか。ここが曖昧なまま製品カタログを眺めても、優先順位はつきません。
IPAが毎年公表する「情報セキュリティ10大脅威」では、中小企業を含む組織向けの脅威として、ランサムウェアによる被害や、取引先を踏み台にするサプライチェーン攻撃が上位に挙げられ続けています。これらに共通するのは、標的が大企業に限らないことです。守りの薄い中小企業が侵入口として狙われる構図は、別記事「サプライチェーン攻撃とは|中小企業が踏み台にされる3つの経路」で詳しく扱っています。
限られた予算は、発生確率と被害の大きさが高いところから割り当てます。これが優先順位づけの基本です。
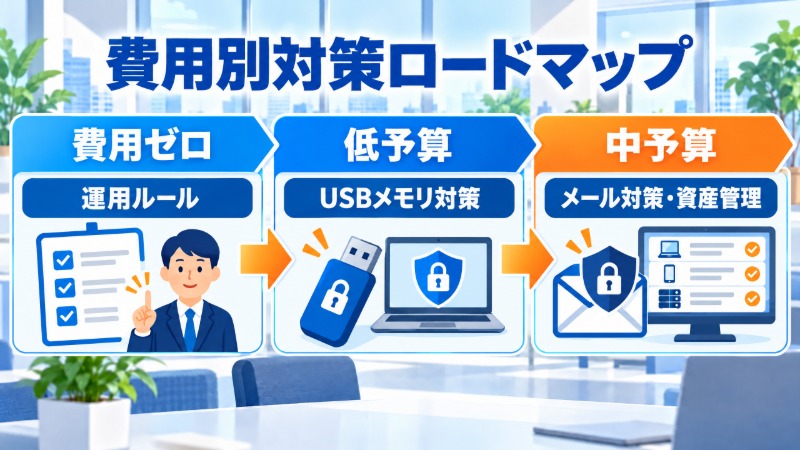
費用をかけずにできる対策 ― まずルールと運用から
一番効果が大きいのに、後回しにされがちなのがここです。機器を買わなくても着手できる対策から始めます。
IPAが公表する中小企業向けの情報セキュリティ対策ガイドラインでは、まず取り組むべき基本項目として、(1)OSやソフトウェアを最新の状態に保つ、(2)ウイルス対策ソフトを導入する、(3)パスワードを強化する、(4)共有設定を見直す、(5)脅威や手口を知る、という5項目を示しています。特別な予算がなくても、設定変更と運用ルールの徹底だけで対応できるものばかりです。
これに加えて、費用ゼロで見直せる運用ルールとして次のようなものがあります。
- 退職者のアカウント・貸与端末を、退職当日までに回収・無効化する運用ルールを決めます
- 私物USBメモリの業務利用を禁止し、持ち出しが必要な場合の申請フローを定めます
- 添付ファイル付きのメールを開く前に、送信元と文面を確認する社内ルールを周知します
このうち退職者対応は、地味に見えて被害につながりやすい盲点です。アカウントが残ったまま放置されると、退職者本人の意図に関わらず不正アクセスの入口になり得ます。具体的な運用の作り方は、別記事「退職者のアカウント・端末回収|情報持ち出しを止める運用」にまとめています。
数万円〜数十万円規模で効果が高い対策
ルールを整えたら、次は限られた予算をどこに投じるかです。効果とコストのバランスで見ると、次の3つが優先度の高い投資先になります。
(1)USBメモリなど持ち出し媒体の機器側対策
ルールで持ち出しを制限しても、業務上どうしても外部にデータを持ち出す場面は残ります。暗号化機能やパスワード認証機能を備えたセキュリティUSBメモリに切り替えるだけで、紛失時の情報漏洩リスクを大きく下げられます。1台あたりの単価は一般的なUSBメモリよりは高くなりますが、大規模なシステム投資に比べれば手が届きやすい対策です。選び方の詳細は別記事「セキュリティUSBメモリの選び方|暗号化・管理機能の比較」で扱っています。
(2)標的型攻撃メールへの技術的な備え
「怪しいメールを開かないように」という注意喚起だけでは限界があります。人は疲れているとき、忙しいときに判断を誤るものです。メールの受信段階でフィルタリングする仕組みや、添付ファイルの実行を制限する設定など、技術側で防ぐ対策を訓練より先に整えておくほうが再現性があります。この考え方は別記事「標的型攻撃メールへの備え|訓練より先にやるべき技術的対策」で詳しく扱っています。
(3)資産の一覧化(誰が何を持っているかの把握)
貸与しているPC、スマートフォン、USBメモリが何台あり、誰が使っているか。これが一覧になっていない状態では、退職者対応も、脆弱性対応も後手に回ります。専用のシステムを入れなくても、表計算ソフトでの一覧管理から始められます。何を管理項目に含めるべきかは、別記事「資産管理台帳の作り方|何を管理すればセキュリティ監査に耐えるか」で整理しています。
優先順位表 ― 何から着手するか
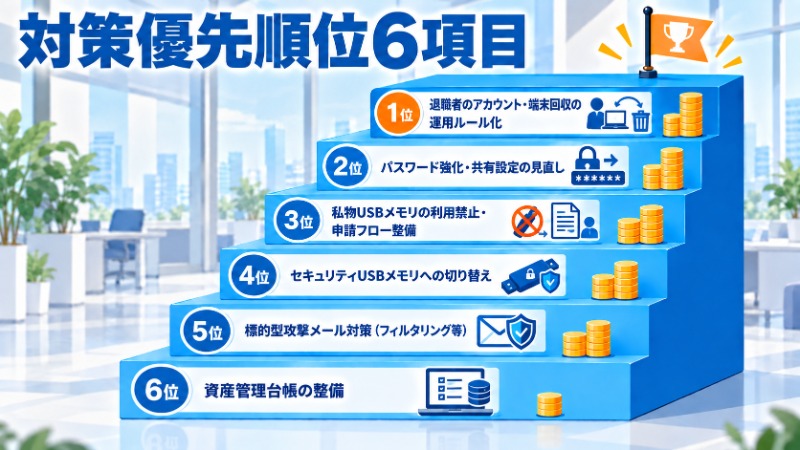
ここまでの内容を、着手のしやすさと効果の大きさで整理すると、次のようになります。
| 優先度 | 対策 | 費用感 |
|---|---|---|
| 1 | 退職者のアカウント・端末回収の運用ルール化 | ほぼゼロ |
| 2 | パスワード強化・共有設定の見直し | ほぼゼロ |
| 3 | 私物USBメモリの利用禁止・申請フロー整備 | ほぼゼロ |
| 4 | セキュリティUSBメモリへの切り替え | 数万円〜 |
| 5 | 標的型攻撃メール対策(フィルタリング等) | 数万円〜数十万円 |
| 6 | 資産管理台帳の整備 | ほぼゼロ〜数万円 |
表の1〜3は、今週から着手できる項目です。優先度が高いのに費用がかからない対策から先に潰しておくと、限られた予算を4〜6のような機器・仕組みへの投資に集中できます。
なお、社内教育を優先度の最上位に置かなかったのには理由があります。ルールも技術的な備えもないまま教育だけを先行させても、「知っているけど守れない」状態が残るためです。教育が形だけで終わってしまう理由と、現場が実際に動く伝え方については、別記事「セキュリティ教育が形骸化する理由|現場が動く伝え方に変える」で扱っています。ルールと機器を整えたうえで教育を重ねるほうが、定着しやすくなります。
エレコムのセキュリティ関連製品
限られた予算で優先度の高い対策から着手する際、機器選びで迷う場面が出てきます。エレコムでは、中小企業でも導入しやすい価格帯のセキュリティ関連製品を扱っています。
| 項目 | 内容 |
|---|---|
| 製品カテゴリ | 暗号化・パスワード認証機能付きのセキュリティUSBメモリ |
| 対応範囲 | 紛失・盗難時の情報漏洩対策、管理機能の有無は機種により異なる |
| 参考情報 | 具体的な仕様・価格は製品ページでご確認ください |
自社の現状が把握できていない状態で機器だけを揃えても、抜け漏れが残ることがあります。何を優先すべきか自体に迷う場合は、7つの領域から現状を確認するセキュリティアセスメントサービスも選択肢になります。詳細は別記事「セキュリティアセスメントとは|自社の現在地を把握する7つの領域」で解説しています。
よくある質問
Q1. 何から始めればいいか、まだ判断がつきません。
費用がかからない運用ルールの見直しから始めるのが無難です。退職者対応、パスワード、共有設定の3つは、今日決めて明日から実行できます。同時並行で、自社にとって一番怖い事態(漏洩か、業務停止か)を言葉にしておくと、次に何へ投資すべきかが見えてきます。
Q2. 従業員が数人の会社でも同じ優先順位で考えていいですか。
基本の考え方は変わりません。ただし人数が少ないほど、1人あたりの運用負荷が対策の継続性を左右します。複雑なルールを作るより、少ない手順で回せるルールを選ぶほうが、小規模な組織には向いています。
まとめ ― 予算より先に、順番を決める
- 対策は費用の大小ではなく、発生確率と被害の大きさから優先順位をつけます
- 費用ゼロでできる運用ルール(退職者対応・パスワード・持ち出し制限)を最優先で着手します
- ルールが整った後に、USBメモリの機器側対策やメール対策など、数万円〜数十万円規模の投資に進みます
限られた予算でも、順番さえ間違えなければ効果は積み上がります。まずは費用のかからない項目から、今週中に着手できることを一つ決めてみてください。