年に一度のeラーニングを最後まで受講して、確認テストにも全問正解しています。それなのに、標的型メールを模した訓練を実施すると開封率がほとんど下がらない。情報システム部門や総務部門から、よく聞く話です。教育を「やっていない」わけではありません。むしろ受講率は100パーセントに近いことが多いです。問題は、受講したことと行動が変わることの間に大きな溝があることです。
溝の原因は、たいてい教育の中身より設計の側にあります。「誰に」「何を」「どのタイミングで」伝えるかが、業務の現実と噛み合っていないのです。研修担当者が用意した一般論と、現場が日々さらされている具体的なリスクとの間に距離があると、話は右から左へ流れていきます。
この記事では、セキュリティ教育が形だけになってしまう構造を整理したうえで、現場の行動を変えるために設計し直すべき点を解説します。扱うのは次の3点です。
- 教育が「受けただけ」で終わる企業に共通する設計上の問題
- 行動変容につながる教育に組み替えるための具体的な手順
- 教育の効果を測るために見るべき指標
セキュリティ教育が「やった感」で終わる理由
教育が形骸化するのは、受講が目的化しているからです。本来の目的は「事故を防ぐ行動を取れるようになること」ですが、現場でも管理側でも、いつの間にか「受講率を100パーセントにすること」がゴールにすり替わっています。
これは監査対応の都合上、避けがたい面もあります。取引先から届くセキュリティチェックシートには「年1回以上の教育を実施しているか」という設問が高い頻度で含まれ、担当者はまずそこにチェックを入れられる状態を作る必要に迫られます。チェックシートへの向き合い方は別記事「取引先からセキュリティチェックシートが届いたら|回答の進め方」で扱っていますが、回答自体が目的化しやすい構造は教育にも共通します。
受講率という指標だけを追いかけると、コンテンツは「短時間で終わり、全問正解しやすい」方向に最適化されていきます。10分程度の一般的な動画と、答えが推測できる確認テストの組み合わせでは記憶に残りません。IPA(情報処理推進機構)が毎年公表する「情報セキュリティ10大脅威」でも、ランサムウェアや標的型攻撃は組織向けの上位に並び続けています。とはいえ、脅威の名前を知っていることと、不審な添付ファイルを開かない判断ができることは別の能力です。
現場が動かない教育に共通する3つの設計ミス
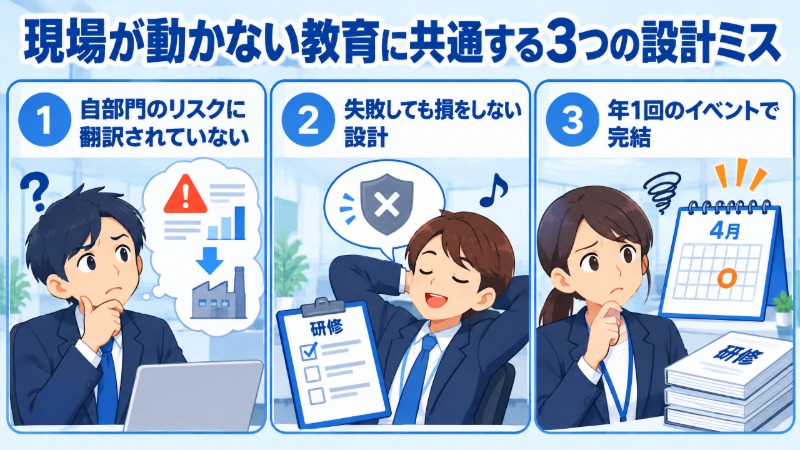
現場の行動が変わらない教育には共通するパターンが3つあります。いずれも質より設計の順序に問題があります。
(1)自部門のリスクに翻訳されていない
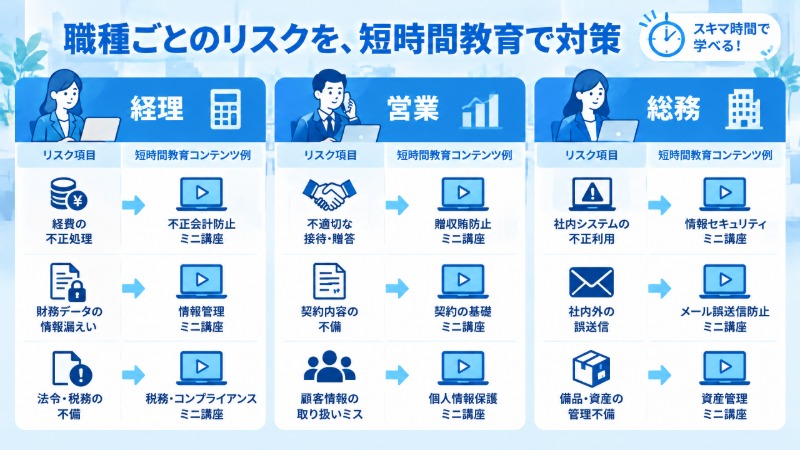
経理部門には偽の請求書メール、営業部門には偽の見積依頼、総務部門には偽の採用応募。業務によって、狙われる手口は違います。それなのに全社員へ同じ一般論を配信すると、受け手は「自分に関係のある話」と感じにくくなります。標的型攻撃メールの見分け方は別記事「標的型攻撃メールへの備え|訓練より先にやるべき技術的対策」で技術面から整理していますが、教育の入り口では自分の業務に置き換えた具体例の提示が先決になります。
(2)失敗しても損をしない設計になっている
不審なメールを開いても、その場で何も起きなければ「大丈夫だった」という誤学習が起きます。実際には気づかれていないだけかもしれないのに、成功体験として記憶されます。訓練型のメール配信と、開封直後にその場でフィードバックする仕組みをセットにしないと次の行動は変わりません。
(3)年1回のイベントで完結させている
人の記憶は時間とともに薄れます。4月に研修を受けて、その内容を12月に思い出せる社員は多くありません。限られた予算でどこから手を打つべきかは、別記事「中小企業の情報セキュリティ対策|予算がなくても効果が高い順に」でも触れていますが、教育は一度で終わらせず、繰り返しの接触で定着させる前提で設計します。
行動が変わる教育に変えるための実務ステップ
行動変容を狙うなら、教育の単位を「年1回のイベント」から「業務に組み込まれた短い接触の積み重ね」に変えます。具体的には次の順序で見直します。
| ステップ | やること | 目安の頻度 |
|---|---|---|
| 1. 職種別のリスク洗い出し | 経理・営業・総務など職種ごとに狙われやすい手口を整理する | 年1回の棚卸し |
| 2. 短時間コンテンツへの分割 | 15分の動画1本ではなく、3分程度のテーマ別コンテンツに分ける | 月1回配信 |
| 3. 疑似訓練とフィードバック | 標的型メール訓練を実施し、開封者には即時に注意点を通知する | 四半期に1回程度 |
| 4. 事故一歩手前の共有 | ヒヤリハット(実害が出なかった不審事案)を匿名化して社内共有する | 発生の都度 |
特に効果が出やすいのがステップ4の「ヒヤリハットの共有」です。実際に起きかけた事案は一般論の何倍も現場に響きます。「先月、経理部宛てに偽の振込先変更メールが届きましたが電話確認で防ぎました」という具体的な話は、抽象的な注意喚起より記憶に残りやすいです。
なお、退職予定者や異動者が対象になる教育も見落とされがちです。アカウントや貸与端末の扱いは教育だけでなく運用のルール化が要ります。この点は別記事「退職者のアカウント・端末回収|情報持ち出しを止める運用」で扱っています。
教育の効果を測る指標を変える
受講率で効果を測るのをやめます。代わりに見るべきは、訓練メールの開封率・報告率の推移と、実際に発生したヒヤリハットの件数です。
開封率の低下は望ましい変化ですが、それ以上に注目したいのは「不審だと気づいて情報システム部門に報告した件数」が増えているかどうかです。報告件数の増加は、疑わしいものを疑わしいと言える文化ができつつあるサインだと捉えたほうが良いでしょう。逆に、報告がゼロのまま推移している状態のほうが実は危ういです。
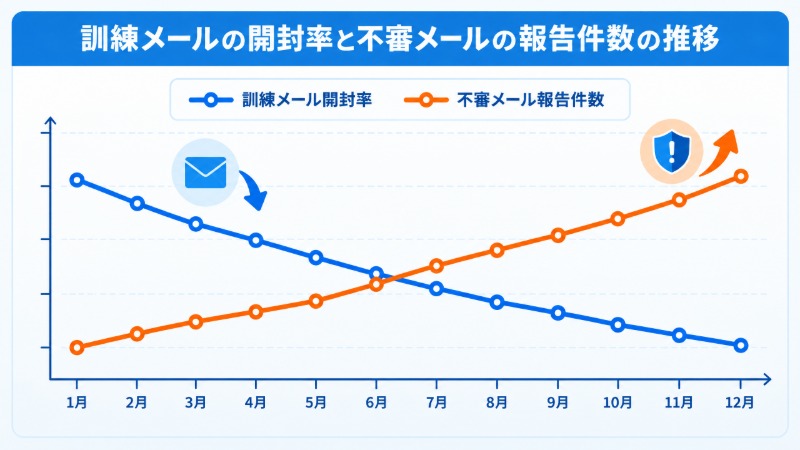
半年〜1年のスパンで開封率の低下と報告件数の増加を並べて経営層に報告できれば、教育予算の妥当性も説明しやすくなります。受講率100パーセントという数字より説得力のある指標になります。
エレコムのセキュリティ関連製品・サービス
エレコムは、法人向けにセキュリティアセスメントサービスやセキュリティ機能付きUSBメモリなど、教育と併せて活用できる製品・サービスを取り扱っています。
| 項目 | 内容 |
|---|---|
| 製品カテゴリ | セキュリティアセスメントサービス、セキュリティ機能付きUSBメモリ等 |
| 対応範囲 | 自社のセキュリティ状況の可視化、情報持ち出し対策の機器面での補強 |
| 導入形態 | 単体導入のほか、既存の運用ルール・教育施策と組み合わせた導入が可能(詳細は要問い合わせ) |
教育で意識を作った上で、情報が持ち出される経路そのものを機器側で塞いでおけば、片方が漏れてももう片方で防げる二重の備えになります。仕様や対応範囲の詳細は製品ページで確認してください。
よくある質問
Q1. 教育の頻度はどのくらいが適切ですか。
年1回のまとまった研修だけでは定着しにくいです。3分程度の短いコンテンツを月1回配信し、四半期に1回程度の疑似訓練を組み合わせる形が現実的です。頻度より、業務の合間に無理なく続けられる分量への調整を優先してください。
Q2. 訓練メールで開封してしまった社員を責めてもよいですか。
避けたほうが良いでしょう。処罰的な扱いをすると、次に開いてしまった社員が「怒られるから」と報告を隠すようになります。開封したこと自体より、すぐに報告できる空気を作ることのほうが長期的な被害の抑制につながります。
まとめ ― 「受けさせる」から「思い出せる」設計へ
セキュリティ教育の形骸化は、内容の質より、受講率を目的にしてしまう設計から生まれます。組み替える点は次の3つです。
- 全社一律の一般論をやめ、職種ごとの具体的なリスクに翻訳して伝えます
- 年1回のイベントで終わらせず、短時間の接触を繰り返す設計にします
- 効果は、報告率やヒヤリハットの共有件数で測ります
教育だけでは、情報漏洩を防ぎきれません。機器側の対策と組み合わせて、二重の備えを作っておくことが現実的な次の一歩になります。