「うちは訓練メールを年2回配信している。だから対策は取れている」。そう考えているなら、少し立ち止まってください。訓練は有効です。ただ、それだけでは足りません。人はどれだけ教育しても一定の確率でリンクをクリックし、添付ファイルを開いてしまいます。標的型攻撃メール対策の本丸は、クリックされた後にどう食い止めるかという技術的な仕組みにあります。
標的型攻撃メールは、不特定多数にばらまくフィッシングメールと異なり、特定の組織・個人を狙って業務内容や取引関係を調べたうえで送られてきます。実在する取引先名や、社内の稟議・請求書のやり取りを装う手口が多く、見た目だけで見抜くのは年々難しくなっています。IPAが毎年公表する「情報セキュリティ10大脅威」でも、組織向け脅威の上位に標的型攻撃が継続して挙げられています。
この記事では、標的型攻撃メールに対して訓練の前に整えておくべき技術的対策を中心に、次の3点を扱います。
- 標的型攻撃メールが訓練だけでは防ぎきれない理由
- クリック・開封後の被害を抑える技術的対策の具体例
- 技術対策と社内教育をどう組み合わせるか
なぜ訓練だけでは防ぎきれないのか ― 人の注意力には限界がある
標的型攻撃メールの開封率は、教育だけではゼロになりません。総務省やIPAが公開する訓練結果の傾向を見ても、繰り返し訓練を行った組織でも開封率が数パーセント程度残るのが実情です。忙しい業務の合間に一瞬で判断を迫られれば、巧妙な文面は専門家でも見抜けないことがあります。
しかも標的型攻撃は、「一度クリックさせれば終わり」の単発攻撃ではありません。攻撃者は最初のメールで侵入口を作り、社内ネットワークを横展開し、時間をかけて情報を持ち出します。サプライチェーン攻撃の踏み台にされる経路の一つも、この成功がきっかけになります。典型的な経路は別記事「サプライチェーン攻撃とは|中小企業が踏み台にされる3つの経路」で扱っています。
つまり、防御の設計は「開封させない」ことだけを目標にするのではなく、「開封された後、被害をどこで止めるか」という多層の発想に切り替える必要があります。
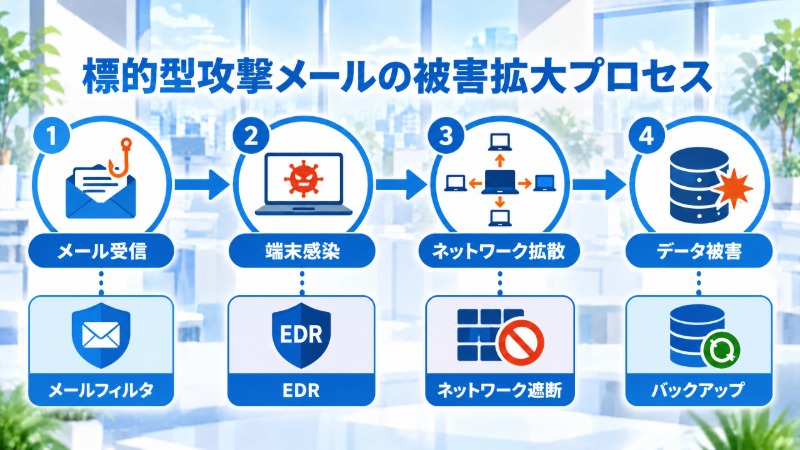
クリック後の被害を抑える技術的対策 ― 4つの層で考える
技術的対策は、(1)メールの入口、(2)端末、(3)ネットワーク、(4)データという4つの層に分けると整理しやすくなります。
(1)メールの入口対策
送信ドメイン認証(SPF・DKIM・DMARC)を導入し、なりすましメールを受信段階で検知します。加えて、添付ファイルを開く前にサンドボックス環境で動作を検証するメールセキュリティサービスを導入すれば、既知のパターンに一致しない新種のマルウェアもある程度検知できます。
(2)端末側の対策
端末の不審な挙動を検知・記録する仕組みを、EDR(Endpoint Detection and Response)と呼びます。これを入れておけば、マルウェアが実行された後の異常な通信やファイル操作に気づけます。ウイルス対策ソフトが「侵入を防ぐ」役割なのに対し、EDRは「侵入後の異常に気づく」役割を担います。
(3)ネットワーク側の対策
社内ネットワークをセグメント分割(VLAN等)しておくと、1台の端末が感染しても、被害が全社に一気に広がるのを防げます。管理部門のネットワークと製造ラインのネットワークを分けておく、といった設計が典型例です。
(4)データ側の対策
定期的なバックアップと、バックアップ先を本番環境から切り離しておく運用は、ランサムウェアに感染した場合の最後の砦になります。攻撃者はバックアップごと暗号化・削除しようとするため、オフラインまたは別ネットワークに保管する設計が必要です。
| 対策層 | 具体策 | 目的 |
|---|---|---|
| メールの入口 | SPF/DKIM/DMARC、サンドボックス検証 | なりすまし・不審な添付を受信段階で検知する |
| 端末 | EDR、ウイルス対策ソフトの常時更新 | 侵入後の異常な挙動を検知する |
| ネットワーク | セグメント分割、不要な通信の遮断 | 被害の横展開を防ぐ |
| データ | オフラインバックアップ、アクセス権限の最小化 | 復旧手段を確保し、被害範囲を限定する |
技術対策と教育の組み合わせ方 ― 順序を間違えない
技術的対策を優先すべきとはいえ、教育が不要というわけではありません。順序の問題です。防御層が整っていない状態で訓練だけを繰り返しても、「開封した社員を責める」文化が育つだけです。開封後の被害を止める手立ては、何も増えていません。
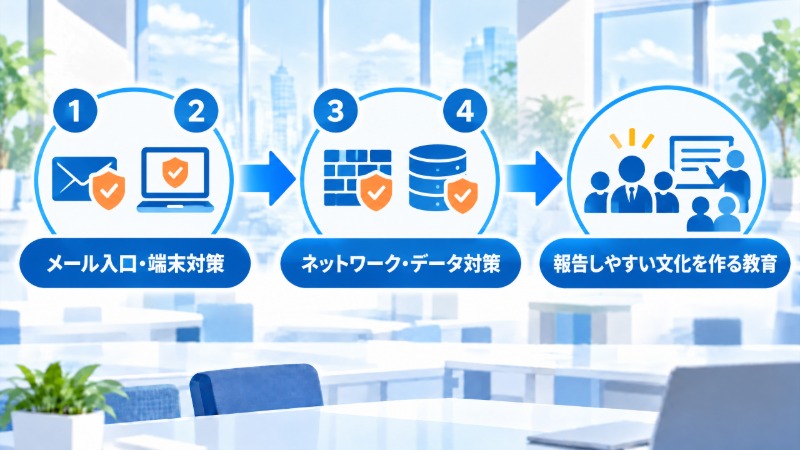
現実的な順序としては、まず(1)と(2)、つまりメールの入口と端末の対策を最低限整備します。次に(3)(4)のネットワーク・データ対策で、被害範囲を限定する設計を作ります。そのうえで、開封してしまった社員が「隠さずすぐに報告する」文化を作る教育に力を入れます。技術対策が整っていれば、「早く報告するほど被害を抑えられる」という説明にも説得力が出ます。
教育が形だけのものになりやすい理由と、現場が実際に動く伝え方については、別記事「セキュリティ教育が形骸化する理由|現場が動く伝え方に変える」で扱っています。あわせて、標的型攻撃メールの添付ファイルからの情報持ち出しは、USBメモリなど記録媒体経由の漏洩対策とも関係します。持ち出しルールと機器側の対策は、別記事「USBメモリの情報漏洩を防ぐ|持ち出しルールと機器側の対策」で扱っています。
なお、添付ファイルの代わりにファイル転送サービスへの誘導リンクを使う攻撃も増えています。PPAP廃止に伴い正規の業務でもリンク経由のファイル共有が一般化したことで、攻撃者にとって偽装しやすい状況が生まれている面もあります。この点は、別記事「PPAP廃止後のファイル送付|代替手段の選び方と社内展開」で触れている社内展開のルールとあわせて周知しておくと、リンク型の攻撃への警戒感も高められます。
中小企業でどこまでやるべきか ― 優先順位をつけて段階的に
すべての対策を一度に導入する必要はありません。予算と人員が限られる中小企業では、費用対効果の高いものから着手するのが現実的です。
最初に手をつけたいのは送信ドメイン認証(SPF・DKIM・DMARC)です。比較的低コストで設定でき、なりすましメール対策としての効果が大きいからです。次点は、ウイルス対策ソフトの定義ファイルとOSの更新プログラムを自動適用にする運用です。既知の脆弱性を突く攻撃の多くは、この基本運用ができていれば防げます。EDRやネットワークセグメント分割は投資規模が大きいため、情報資産の重要度に応じて導入時期を決めます。
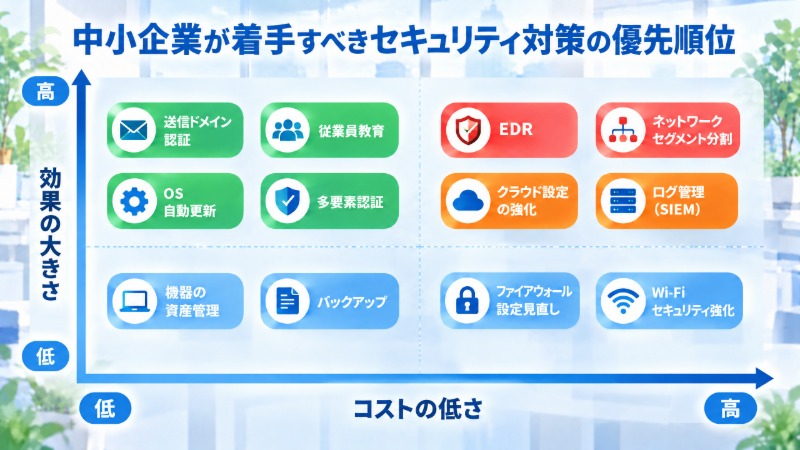
自社が今どの段階にいるかを客観的に把握したい場合、資産や体制を含めて現在地を確認する棚卸しから始めると良いでしょう。評価すべき領域の全体像は、別記事「セキュリティアセスメントとは|自社の現在地を把握する7つの領域」で整理しています。
エレコムのセキュリティ関連製品・サービス
標的型攻撃メール対策を自社だけで一から設計するのは、簡単ではありません。エレコムでは、現状の対策状況を把握するためのサービスや、情報の持ち出しに関わる製品を法人向けに提供しています。
| 項目 | 内容 |
|---|---|
| 製品カテゴリ | セキュリティアセスメントサービス、セキュリティUSBメモリ |
| 対応範囲 | メール・端末・ネットワークを含む情報セキュリティ対策の現状把握、暗号化・管理機能を備えた記録媒体の提供 |
| 想定用途 | 標的型攻撃メール対策の優先順位づけ、情報持ち出し経路の管理 |
自社がどの対策層から着手すべきか判断がつかない場合は、現状把握のサービスを起点にするのも一つの方法です。仕様や対応範囲の詳細は、以下の製品ページで確認してください。
よくある質問
Q1. 標的型攻撃メール訓練は意味がないのですか。
意味はあります。ただし単独では不十分です。訓練は「開封してしまう社員が一定数いる」という前提を確認する手段であり、その前提に立ったうえで技術的な防御層を整えることが本来の目的につながります。訓練の結果を技術対策の優先順位づけに使う、という位置づけで運用するのが望ましいです。
Q2. 小規模な会社でもEDRの導入は必要ですか。
必須ではありません。従業員数十名規模で、扱う情報資産の重要度がそれほど高くない場合は、まずメールの入口対策とOS・ソフトウェアの更新運用を徹底する方が費用対効果は高いです。取引先から取り扱う情報の機密度が高まったタイミングや、サプライチェーン評価で一定水準を求められたタイミングで、EDR導入を検討するのが現実的な順序になります。
まとめ ― 「開封させない」より「開封後に止める」設計を
標的型攻撃メールは、教育だけで開封率をゼロにはできません。だからこそ、開封された後に被害を止める技術的な仕組みを先に整えておく発想が重要です。
- 標的型攻撃メールは巧妙化しており、訓練だけでは開封を完全には防げません
- メールの入口・端末・ネットワーク・データという4つの層で技術対策を積み重ねます
- 技術対策を整えたうえで、報告しやすい文化を作る教育を組み合わせます
自社がどの層の対策から手をつけるべきか迷ったら、まずは現状の棚卸しから始めてください。優先順位が見えてくれば、限られた予算でも打つべき手は明確になります。