取引先から届いたセキュリティチェックシートに、答えに詰まる項目がありました。ISMS認証を検討し始めたものの、自社が今どのレベルにあるのか誰も即答できません。SCS評価制度の★を自己宣言しようにも、何を根拠に★の数字を決めればいいのかがわかりません――。きっかけは違っても、行き着く先は同じです。自社の現在地がわからないまま、対策への投資判断を迫られていないでしょうか。
セキュリティアセスメントは、この「わからない」を具体的な一覧と数字に変える作業です。守りを固める前に、まず自社が今どこに立っているかを確認します。地図を持たずに歩き出すより、現在地に印をつけてから進んだほうが、結局は近道になります。
- セキュリティアセスメントが何を、どういう視点で評価するものか
- 自社の現在地を映し出す7つの評価領域とその中身
- 評価結果をどう次のアクションにつなげるべきか
セキュリティアセスメントとは何か ― 「合否判定」ではなく「現在地確認」
セキュリティアセスメントとは、自社の情報セキュリティ対策を決まった観点で網羅的に確認し、強い部分と弱い部分を一覧化する作業のことです。ISMS認証審査のような第三者による合否判定とは違い、まずは自社の状態を正確に把握するための診断にあたります。
健康診断を思い浮かべてください。自覚症状がなくても定期的に全身を調べ、数値で現在地を出します。あの発想をセキュリティに当てはめたものがアセスメントです。診断の結果、精密検査(外部審査)が必要な箇所が見つかることもあれば、生活習慣の見直し(運用改善)で済むこともあります。
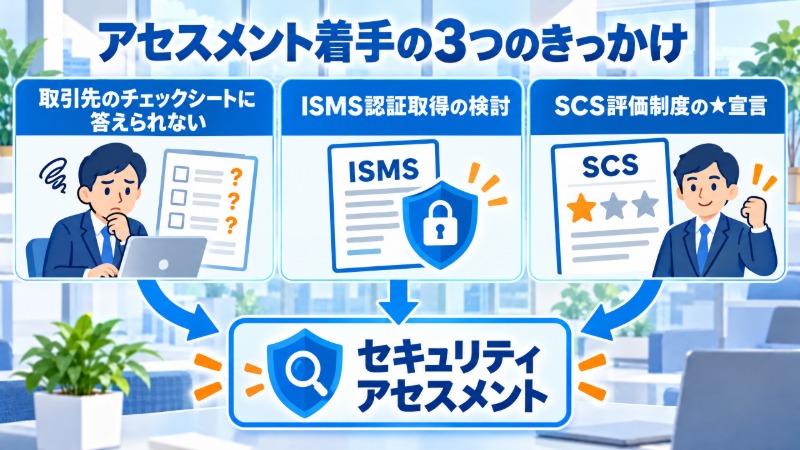
多くの企業がアセスメントに着手するきっかけは、次の3パターンに集約されます。
(1)取引先からセキュリティチェックシートが届き、答えられない項目があった
(2)ISMS認証の取得を検討し始めたが、自社の準備状況が見えない
(3)SCS評価制度の★を自己宣言する前に、根拠となる裏付けが欲しい
チェックシートへの回答をその場しのぎで済ませると、次に届いたシートでまた同じ壁にぶつかります。回答の進め方自体は別記事「取引先からセキュリティチェックシートが届いたら|回答の進め方」で扱っていますが、土台になるのは自社の状態を体系的に把握しておくことです。遠回りに見えて、これが一番の早道です。
自社の現在地を映し出す7つの評価領域
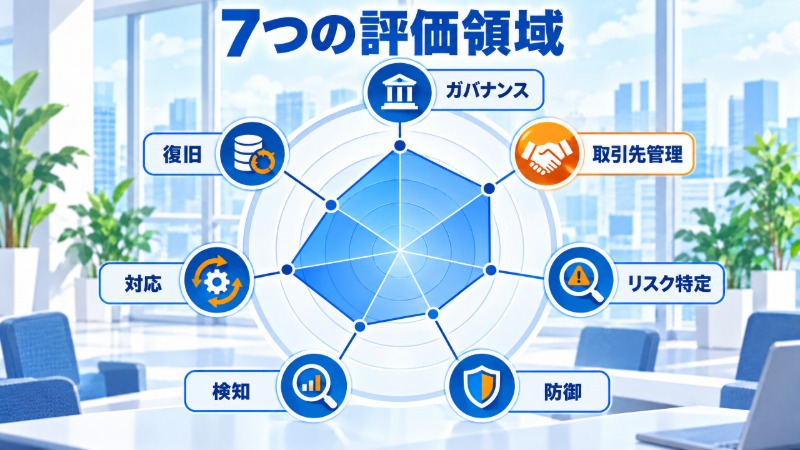
セキュリティアセスメントが確認する範囲は、ウイルス対策ソフトの有無のような技術面にとどまらず、「ルールが文書化されているか」「責任者が決まっているか」という組織・運用面にも及び、次の7つの領域で構成されるのが一般的です。
| 領域 | 評価の観点(例) |
|---|---|
| ガバナンス | セキュリティ方針・責任者が定まり、文書化されているか |
| 取引先管理 | 委託先・再委託先のアクセス権限を棚卸しし、契約に反映しているか |
| リスク特定 | 守るべき情報資産を洗い出し、影響度を評価しているか |
| 防御 | アクセス制御・多要素認証・機器の更新管理ができているか |
| 検知 | 不正アクセスや異常な通信の兆候を検知する仕組みがあるか |
| 対応 | インシデント発生時の初動手順が文書化され、周知されているか |
| 復旧 | バックアップから業務を復旧できる体制・手順があるか |
この7領域は、2026年度末ごろの運用開始が予定されているSCS評価制度が確認する観点とも重なります。制度の5段階評価がどういう仕組みかは、別記事「SCS評価制度とは|サプライチェーン強化に向けた5段階評価の基礎」で解説しています。アセスメントで出した現在地は、そのまま★宣言の準備になります。
見落とされやすいのは「リスク特定」の領域です。守るべき情報資産が何で、どこに(サーバー・クラウド・従業員のPC)あるかを一覧化していない企業は少なくありません。資産がわからなければ、リスクも測れません。この一覧を台帳として整備する具体的な方法は、別記事「資産管理台帳の作り方|何を管理すればセキュリティ監査に耐えるか」にまとめています。
評価だけで終わらせない ― ギャップ分析と数値化までが「アセスメント」
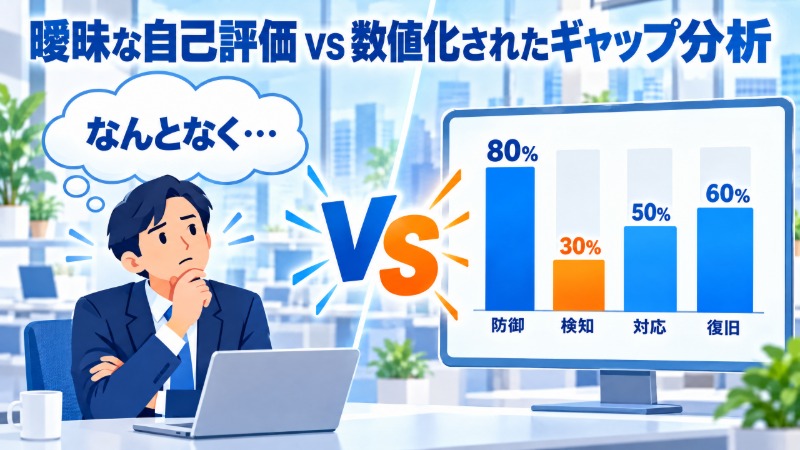
チェックリストの項目を埋めただけでは、アセスメントは完了しません。確認結果を目指す水準(取引先の要求水準や、目標とするSCSの★)と突き合わせ、差分(ギャップ)を可視化するところまで進めます。
「なんとなく対策できている気がする」を、「7領域中、防御は80パーセント、検知は30パーセントできている」という数字に変えて初めて、経営層への説明も投資の優先順位づけも成立します。数字がなければ、どの対策にいくら使うべきかという議論そのものが始まりません。
もう一つ注意したいのが、自己評価の甘さです。社内の担当者が自社を評価すると「これで十分だろう」という希望的観測が入り込みがちで、逆に減点主義になりすぎて実態より低く出てしまうこともあります。取引先に出すには、どちらも使いにくい評価です。第三者視点を挟むかどうかは、評価の使い道(社内参考か、取引先提出か)で判断すればよいでしょう。
いつ、どのくらいの頻度で実施すべきか
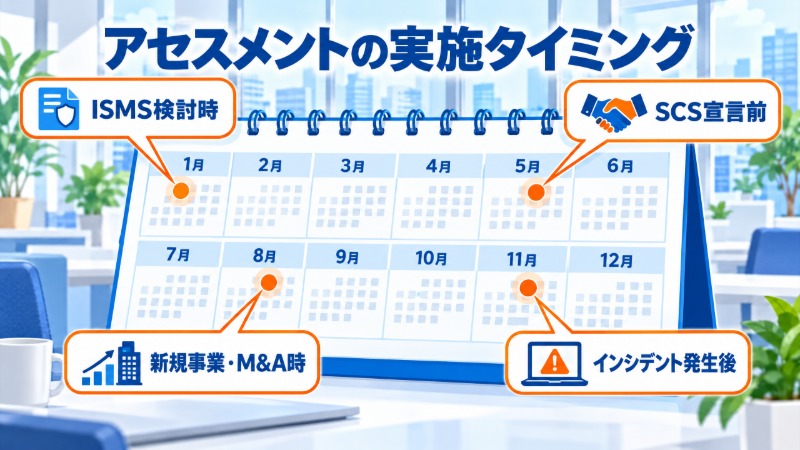
実施のタイミングは大きく2種類。定期的な棚卸しと、特定のイベントの前です。
定期実施の目安は年1回程度。情報資産や取引先の構成は事業の進行とともに変わっていくため、1年前の評価がそのまま今も通用するとは限りません。
イベント起点で実施すべき代表例は次の通りです。
- ISMS認証の取得を検討し始めたとき(審査に進む前の準備状況の確認として)
- SCS評価制度の★1・★2を自己宣言する前(宣言の根拠を持つため)
- 新規事業の立ち上げや、M&A・組織再編があったとき
- セキュリティインシデントが発生した後(再発防止策の前提として)
ISMS認証を取得すべきかどうかで迷っている場合、判断の起点も同じく現状把握です。認証取得の費用と効果をどう見極めるかは、別記事「ISMS認証の費用対効果|取得すべき企業・そうでない企業の分かれ目」で扱っています。認証を取るにしても取らないにしても、自社の現在地を知らなければ、その判断自体が感覚に頼ったものになってしまいます。
エレコムのセキュリティアセスメントサービス
自社だけで7領域を網羅的に確認しようとすると、規程類の確認や各部門へのヒアリングに相応の工数がかかります。エレコムでは、この現状把握を支援するセキュリティアセスメントサービスを提供しています。
| 項目 | 内容 |
|---|---|
| 診断範囲 | ガバナンス・取引先管理・リスク特定・防御・検知・対応・復旧の7領域 |
| 想定成果物 | チェック結果の一覧、現状評価レポート、改善の優先順位付け |
| 進め方 | オンラインでのヒアリングを中心に実施(詳細は製品ページでご確認ください) |
料金や実施期間、具体的な進め方は案件の規模や範囲によって変動するため、詳細は製品ページでご確認いただくか、お問い合わせください。
よくある質問
Q1. アセスメントとISMS審査は何が違いますか。
アセスメントは自社の現状を把握するための診断で、合否を判定するものではありません。ISMS審査は第三者機関が規格に基づいて合否を判定する制度です。アセスメントで現在地を把握したうえで、審査に進むかどうかを判断する、という順番が無理のない進め方です。
Q2. 何人日くらいかかりますか。
対象範囲と企業規模次第です。自社の部門数や委託先の数、確認したい領域の広さによって、工数は大きく変動します。目安を知りたい場合は、対象範囲を伝えたうえで見積もりを依頼するとよいでしょう。
まとめ ― 対策の前に、まず現在地を数字にする
- セキュリティアセスメントは、自社の対策状況を7つの領域で確認し、現在地を可視化する診断作業
- チェックリストを埋めるだけでなく、目標水準とのギャップを数値化してこそ意味を持ちます
- 実施タイミングは年1回の定期実施に加え、ISMS検討やSCSの★宣言、インシデント後など節目で
自社の現在地が数字で見えれば、ISMS認証に進むべきか、SCSの★をいくつ目指すべきかという判断も、感覚ではなく根拠を持って下せるようになります。まずは自社がどこに立っているかを確認するところから始めてみてください。