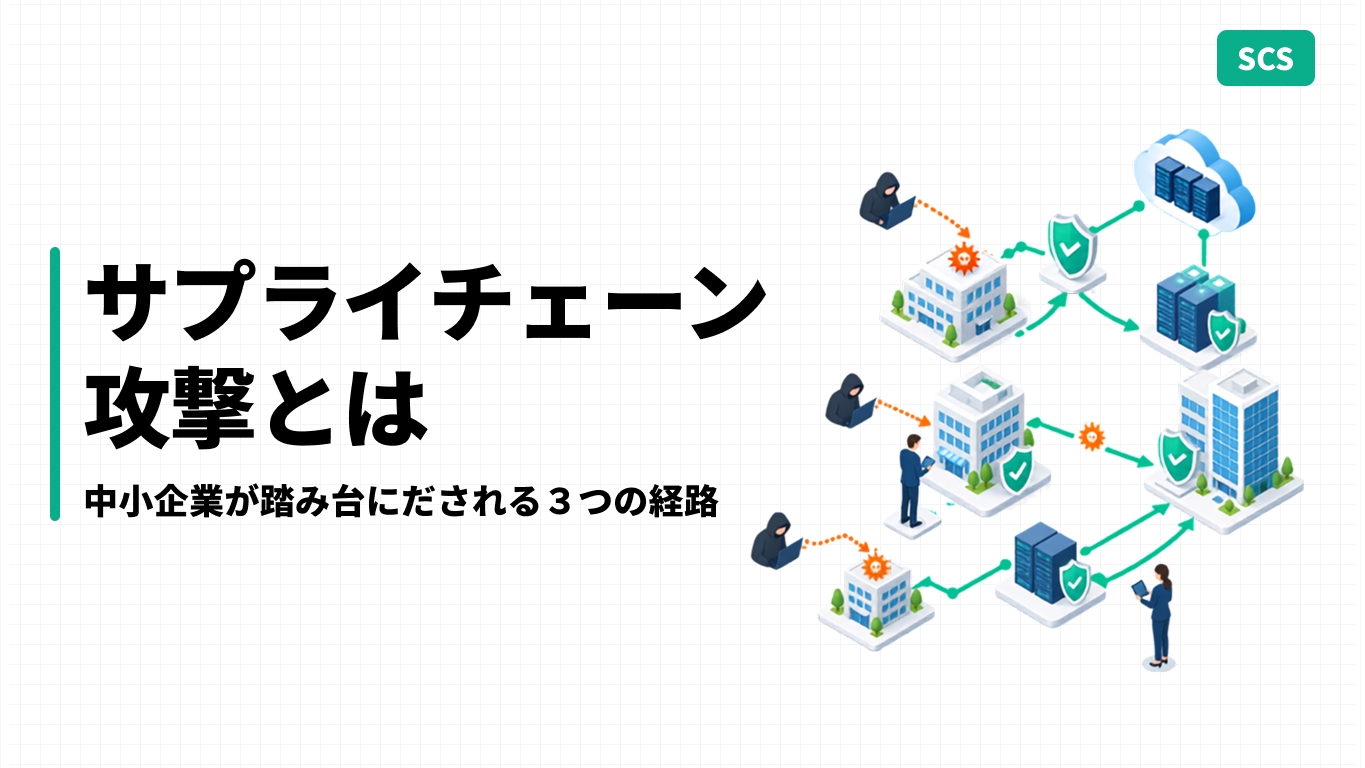
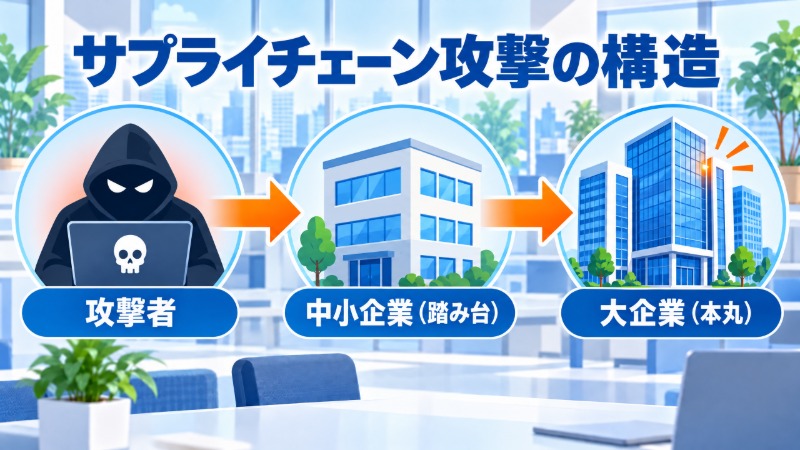
「うちのような小さな会社を、わざわざ狙う攻撃者などいない」。この考え方が、実は一番危険です。攻撃者が本当に狙っているのはあなたの会社の情報ではなく、あなたの会社とつながっている大手取引先かもしれません。あなたの会社は、そこへ至る通過点として利用されるのです。これがサプライチェーン攻撃の基本構造です。
侵入されたことにすら気づかないまま、自社のネットワークやメールアカウントが取引先への攻撃の踏み台に使われます。被害が発覚したとき、失うのは自社のデータだけではありません。取引先からの信頼、そして取引そのものです。
この記事では、中小企業が踏み台にされる代表的な3つの経路を、技術的な仕組みに踏み込んで整理します。
- サプライチェーン攻撃で、中小企業が「通過点」にされる仕組み
- 踏み台にされる3つの具体的な経路と、それぞれの侵入口
- 自社が発見役になるか加害役になるかを分ける、日常の備え
サプライチェーン攻撃とは何か ― 「踏み台」にされるという意味
サプライチェーン攻撃とは、標的企業を直接狙わず、その企業とつながりのある取引先・委託先を経由して侵入する手口の総称です。注目したいのは「経由する」の中身です。攻撃者は中小企業のネットワークやアカウントそのものを乗っ取り、そこから正規の通信・正規の担当者になりすまして本丸に近づきます。
IPAが毎年公表する「情報セキュリティ10大脅威」でも、サプライチェーンの弱点を悪用した攻撃は組織向け脅威の上位に例年名を連ねる、継続的な脅威です。踏み台にされた企業側の被害は、情報漏洩にとどまりません。フォレンジック調査費用の負担、取引先への説明対応、最悪の場合は取引停止まで及ぶことがあります。
制度面からこの脅威に向き合う動きとして、経済産業省とIPAが企業の対策水準を★1〜★5で評価する「SCS評価制度」の運用も予定されています。制度の詳細は別記事「SCS評価制度とは|サプライチェーン強化に向けた5段階評価の基礎」で解説していますが、こうした評価の広がり自体が、取引先から自社への確認が増えていく背景にもなっています。
中小企業が踏み台にされる3つの経路
踏み台化の経路は、大きく3つに整理できます。それぞれ侵入口も対策の勘所も異なります。
経路(1)リモート接続・VPN機器を悪用した直接侵入
取引先の社内システムに保守目的でリモートアクセスできる回線を持つ中小企業は少なくありません。VPN機器の脆弱性が放置されていたり、多要素認証が設定されていなかったりすると、攻撃者はこの接続をそのまま乗っ取り、取引先ネットワークへ直接入り込みます。正規の保守回線を使うため、取引先側の監視をすり抜けやすいのが厄介な点です。
経路(2)なりすましメールによる信頼の悪用
攻撃者が中小企業のメールアカウントを乗っ取り、過去のやり取りの文面や署名をそのまま流用して、取引先の担当者に不正な添付ファイルや振込先変更の連絡を送る手口です。受け取った側は「いつもの取引先からの連絡」と信じて疑いません。狙われるのは技術的な防御の穴より、人間の信頼関係そのものです。標的型攻撃メールへの技術的な備えは、別記事「標的型攻撃メールへの備え|訓練より先にやるべき技術的対策」で詳しく扱っています。
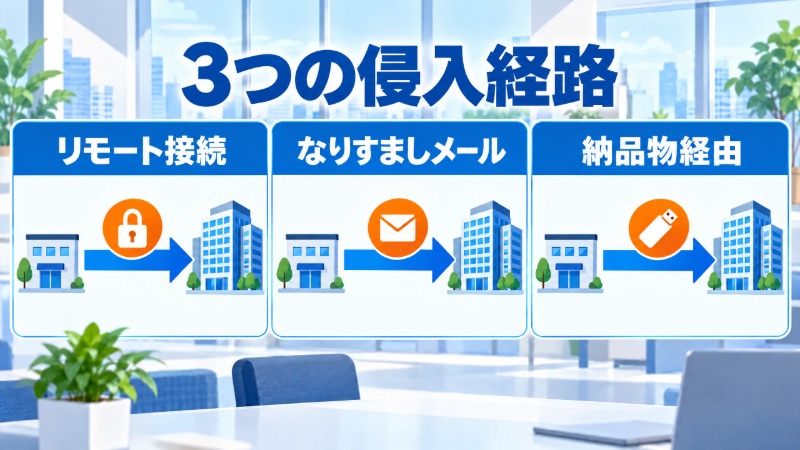
経路(3)納品物・媒体を通じた不正コードの持ち込み
自社が開発・提供するソフトウェアの更新プログラムや、納品時に使うUSBメモリなどの物理媒体に不正コードが仕込まれ、それが取引先の環境に持ち込まれる経路です。正規の納品物として扱われるため、受け取る側も警戒を緩めがちです。USBメモリを介した情報の出入りは特に見落とされがちで、暗号化や利用制限のかかった機器を使っていない場合、この経路のリスクはさらに高まります。USBメモリの運用面の対策は別記事「USBメモリの情報漏洩を防ぐ|持ち出しルールと機器側の対策」、機器選定の観点は「セキュリティUSBメモリの選び方|暗号化・管理機能の比較」で扱っています。
踏み台にされないために ― 経路ごとに効く備え
3つの経路に共通する対策と、経路ごとに効く対策を分けて考えると、優先順位がつけやすくなります。
| 経路 | 効きやすい対策 |
|---|---|
| リモート接続・VPN | 機器の更新の徹底、多要素認証の設定、接続ログの定期確認 |
| なりすましメール | 送信元確認の習慣化、振込先変更時の電話確認ルール、標的型メール訓練 |
| 納品物・媒体経由 | ソフトウェアの署名検証、USBメモリの暗号化・利用制限、退職者の権限回収 |
共通して効くのが、日頃からの資産管理です。どの機器がどこにあり、誰が使い、どんな権限を持つかを把握していなければ、異常な通信や不審なアクセスにも気づけません。資産管理台帳の作り方は別記事「資産管理台帳の作り方|何を管理すればセキュリティ監査に耐えるか」で扱っています。退職者のアカウントや貸与端末が放置されていないかの点検も、踏み台化を防ぐ地味ながら効果の大きい対策です。
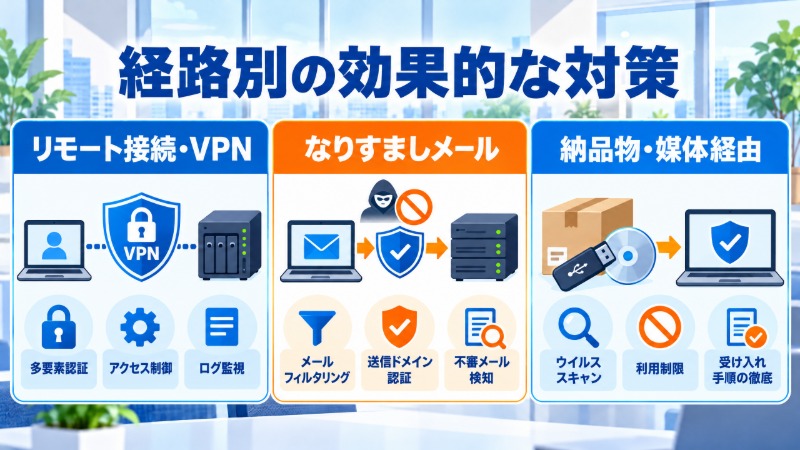
どれか一つを完璧にする必要はありません。3つの経路のうち、自社にとって最もリスクの高いものから手を付けます。取引先からセキュリティチェックシートが届いた際の回答の進め方は、別記事「取引先からセキュリティチェックシートが届いたら|回答の進め方」で解説していますので、自社の対策状況を棚卸しする際の参考にしてください。
エレコムのセキュリティ関連製品・サービス
3つの経路のうち、自社にとってどこが弱点かを把握することが対策の出発点です。エレコムのセキュリティアセスメントサービスは、技術面と組織面の両方から現状を棚卸しします。
| 項目 | 内容 |
|---|---|
| 診断範囲 | ガバナンス・取引先管理・リスク特定・防御・検知・対応・復旧の7領域 |
| 成果物 | チェックシート、現状評価レポート、優先順位付きの改善ロードマップ |
| 進め方 | オンライン完結。打ち合わせは初回と最終報告の2回程度 |
| 対応範囲 | 詳細は製品ページでご確認ください |
納品物・媒体経由のリスクを下げる観点では、暗号化機能や利用制限機能を備えたセキュリティUSBメモリも選択肢の一つです。仕様や対応範囲の詳細は、製品ページで最新情報をご確認ください。
よくある質問
Q1. 小さな会社なので、狙われる価値はないと思うのですが。
狙われているのはあなたの会社の情報そのものではなく、あなたの会社が持つ取引先への「接続経路」であるケースが少なくありません。規模の大小にかかわらず、取引先とつながっている以上は経路の一つになり得ます。
Q2. 3つの経路のうち、まず何から手を付けるべきですか。
自社の業務内容によって優先度は変わります。リモート保守回線を持つならVPN機器の設定、取引先とのメールでのやり取りが多いならなりすまし対策、物理媒体での納品があるなら暗号化と利用制限が優先度の高い対策になります。まずは自社の業務でどの経路が実在するかを洗い出すことが先決です。
まとめ ― 「狙われない」ではなく「通過点にならない」を目指す
- サプライチェーン攻撃は、中小企業を目的地ではなく通過点として利用する攻撃です
- 踏み台にされる経路は、リモート接続・なりすましメール・納品物経由の3つに大別できます
- 経路ごとに効く対策は異なりますが、共通して効くのは日頃の資産管理と権限の点検です
自社がどの経路にリスクを抱えているかは、実際に棚卸ししてみなければわかりません。エレコムのセキュリティアセスメントサービスで、技術面と組織面の両方から現状を確認してみませんか。