営業部門が便利そうなクラウドサービスを見つけてきて、契約前に情報システム部門へ確認が回ってきます。この時、何を根拠に「使ってよい」「使ってはいけない」を判断しているでしょうか。担当者の感覚や営業担当の説明をそのまま信じて可否を決めている企業は少なくありません。
クラウドサービスは自社の管理下にサーバーを置かないぶん、便利さと引き換えに「相手を信頼するしかない部分」が増えます。データがどこに保管され、誰がアクセスでき、事故発生時にどう連絡が来るのか。契約前にこれを確認する仕組みがないと、後から取引先のチェックシートで「委託先の管理状況」を問われたときに答えられなくなります。
この記事では、クラウドサービスを新規導入する際に確認すべき項目と、社内に定着させるための委託先管理の実務を整理します。取り上げるのは次の3点です。
- クラウドサービスの安全性を確認する際に見るべき具体的な項目
- 契約前チェックと契約後の継続管理を分けて設計する考え方
- 委託先管理を属人化させないための台帳・運用の作り方
クラウドサービスの安全性は「機能」ではなく「管理体制」で見る
クラウドサービスの安全性は、画面の使いやすさや機能の豊富さでは判断できません。見るべきは、提供事業者がデータをどう扱い、どう管理しているかという体制の部分です。
無料のクラウドストレージや個人向けチャットツールを業務で使いたい、という相談はよくあります。ただ、こうしたサービスは規約上、利用目的や責任範囲が個人利用を前提にしていることがあります。法人利用の可否、保管場所、退会時のデータ削除方法が明記されているかが最初の分かれ目になります。
契約前に確認すべき項目を整理すると、次のようになります。
| 確認項目 | 見るポイント |
|---|---|
| データの保管場所 | 国内リージョンか海外リージョンか、選択できるか |
| アクセス権限管理 | 部署・役職単位で権限を分けられるか、多要素認証に対応しているか |
| 障害・事故時の連絡体制 | 障害発生時の通知方法、事故発生時の連絡窓口が明記されているか |
| 第三者認証の取得状況 | ISO27001やISO27017、SOC2など外部監査を受けているか |
| 契約終了時のデータ返却・削除 | 解約時にデータをどう返却・削除するか規約に明記されているか |
このうち第三者認証は、外部機関の審査を経ている点に価値があります。事業者の自己申告とは重みが違います。ただし、認証を取得しているだけで「自社の要件に合っている」とは言えません。認証は一定の管理体制が整っている目安であり、保管場所やアクセス権限の設計が自社のポリシーと合うかは別途確認が必要です。
委託先管理は「契約時」と「契約後」を分けて設計する
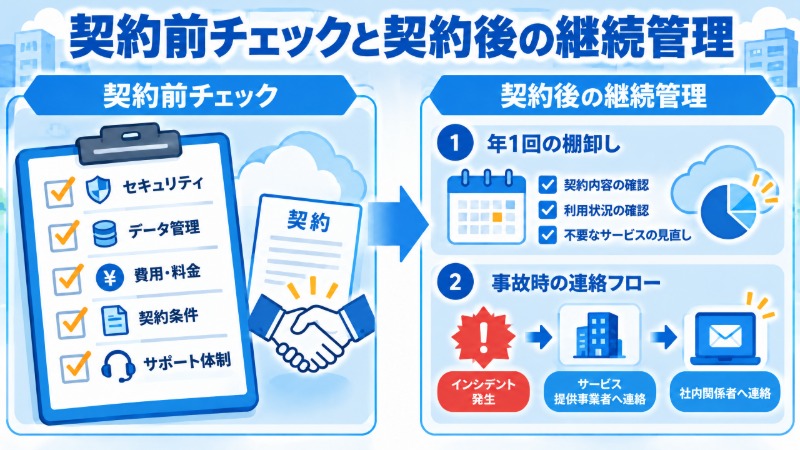
クラウドサービスの委託先管理でよくある抜け漏れは、契約時のチェックだけで終わらせてしまうことです。安全性の確認は、導入後もサービスを使う限り続けるものです。
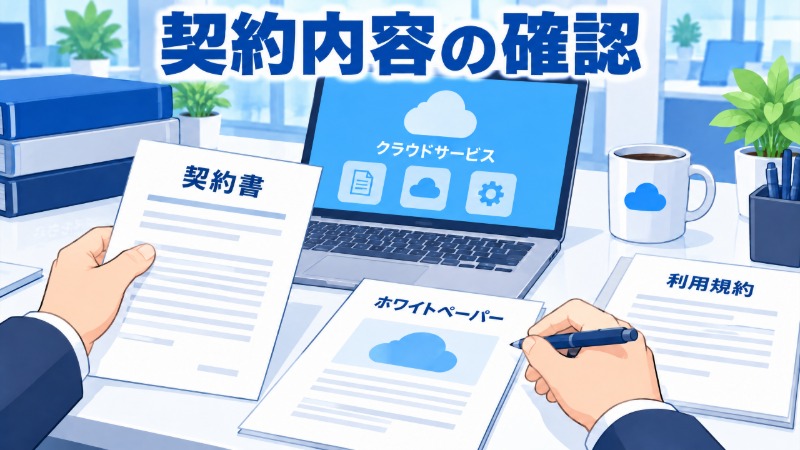
契約時に確認することは、前述のチェックリストに沿った初期評価です。営業担当者の口頭説明だけで判断してはいけません。セキュリティ項目は規約やホワイトペーパー、第三者認証の証明書など書面で裏付けが取れるものを基準にします。委託先の評価も、感覚に頼らず項目を立てて確認します。自社のセキュリティ状況を可視化する取り組みは、別記事「セキュリティアセスメントとは|自社の現在地を把握する7つの領域」で扱っています。
契約後に確認することは、事業者側の状況変化です。第三者認証の更新状況、規約変更の通知、重大な障害やインシデントの公表がないかを年1回程度は棚卸しします。事業者側で情報漏洩が発生した場合、自社データがどの範囲まで含まれるかを確認できる連絡体制が事前にあるかも見ておきます。
取引先から届くセキュリティチェックシートには、委託先管理の状況を問う設問が含まれることが多いです。回答の進め方は別記事「取引先からセキュリティチェックシートが届いたら|回答の進め方」で扱っています。実際には、「委託先を一覧管理できていない」状態が発覚してから慌てて整理する企業も少なくありません。契約時点から一覧化しておけば、この場面で困らずに済みます。
委託先を一覧管理する台帳の作り方
委託先管理を属人化させないためには、使っているクラウドサービスを一覧化した台帳が要ります。担当者の頭の中や個人メモにしか情報がない状態では、異動・退職した瞬間に管理が止まります。
台帳に最低限含めておきたい項目は次のとおりです。
- サービス名と契約部門、契約担当者
- 取り扱うデータの種類(個人情報を含むか、機密情報を含むか)
- 第三者認証の取得状況と有効期限
- 契約更新日、解約時の手続き方法
- 障害・事故発生時の連絡先
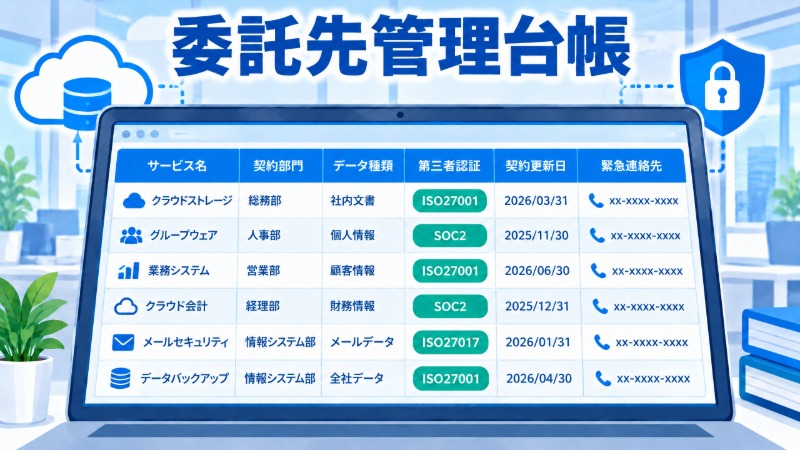
この台帳は、クラウドサービスに限らず自社が保有する情報資産全体を管理する資産管理台帳の一部として位置づけると管理しやすくなります。作り方は別記事「資産管理台帳の作り方|何を管理すればセキュリティ監査に耐えるか」で詳しく扱っていますので、あわせて整備すると良いでしょう。
台帳ができたら更新のタイミングを決めておきます。新規契約のたびに追記するのは当然として、年1回の定期棚卸しの日を決めておかないと、使われなくなったサービスが残り続け、実態と合わない資料になってしまいます。
小規模な組織でもできる優先順位
すべてのクラウドサービスに同じ密度で管理をかけるのは、人手が限られる組織には現実的ではありません。個人情報や機密情報を扱うサービスから優先的に確認し、社内の掲示板代わりに使う低リスクのツールは簡易チェックにとどめる、といった濃淡をつける判断が要ります。
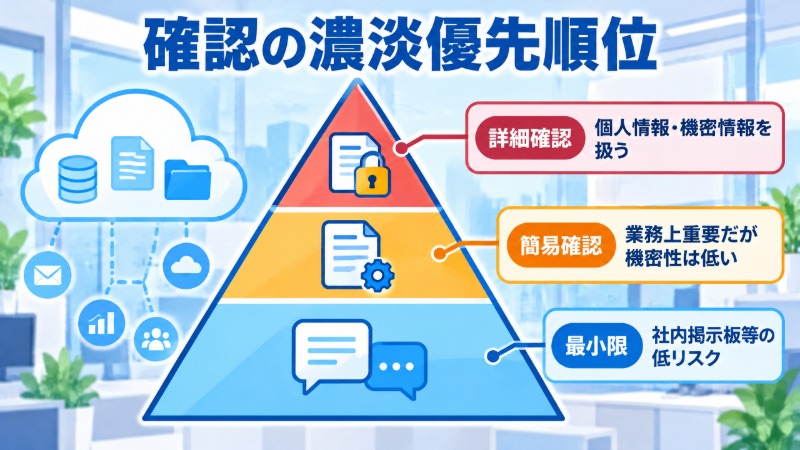
予算や人員が限られる中でどこから手をつけるべきかは、別記事「中小企業の情報セキュリティ対策|予算がなくても効果が高い順に」の考え方と共通します。委託先管理も扱うデータのリスクに応じて優先順位をつけるのが現実的です。
エレコムのセキュリティ関連製品・サービス
エレコムは、法人向けにセキュリティアセスメントサービスや情報の持ち出し・保管に関わる機器を取り扱っています。委託先管理と合わせて自社側の状況を点検したい場合の選択肢になります。
| 項目 | 内容 |
|---|---|
| 製品カテゴリ | セキュリティアセスメントサービス、セキュリティ機能付きUSBメモリ等 |
| 対応範囲 | 自社の情報セキュリティ状況の可視化、委託先評価の前提となる自社ポリシーの整理支援 |
| 導入形態 | 単体導入のほか、既存の管理台帳・運用ルールと組み合わせた導入が可能(詳細は要問い合わせ) |
委託先の安全性を評価する前提として、自社がどこまでの水準を求めるかが定まっていないとチェック項目自体がぶれます。まずは自社の現状把握から着手したい場合、セキュリティアセスメントサービスの活用も選択肢になります。詳細は製品ページで確認してください。
よくある質問
Q1. 第三者認証を取得していないクラウドサービスは使ってはいけませんか。
一律に禁止する必要はありません。小規模な事業者では、認証取得までのコストが見合わず取得していないケースもあります。その場合は規約やサポート窓口への問い合わせを通じて保管場所やアクセス権限の設計を個別に確認し、扱うデータの重要度に応じて利用可否を判断する形が現実的です。
Q2. 現場が勝手に契約してしまうクラウドサービス(シャドーIT)はどう防げばよいですか。
契約前の申請フローを整えるだけでは限界があります。無料プランから使い始められるサービスが多く、情報システム部門が把握しないまま利用が広がることは珍しくありません。申請フローの整備と合わせて、業務で使ってよいサービスの一覧を事前に周知しておくと、現場が個別に探し回る必要がなくなります。
まとめ ― 委託先管理は「一度確認して終わり」にしない
クラウドサービスの安全性確認は、契約時のチェックリストと契約後の継続的な棚卸しの両方があって初めて機能します。要点を3つに絞ると、次のとおりです。
- 安全性は、データの保管場所・権限管理・第三者認証といった管理体制で判断します
- 契約時の初期評価と、契約後の年1回程度の棚卸しを分けて設計します
- 使っているサービスを台帳で一覧管理し、担当者が変わっても管理が止まらない体制を作ります
すべてを完璧に管理しようとすると手が回らなくなります。データのリスクに応じて濃淡をつけながら、まずは台帳作りから始めるのが現実的な一歩になります。