ネットワーク構成の相談で、「うちは中小企業だから、VLANまでは必要ない」という言葉を聞く場面は少なくありません。しかし、社員数30名の会社でも、経理部門のPCと来客用のゲストWi-Fiが同じネットワークに同居していれば、そこには分離すべき理由がすでに存在しています。
VLANは「大企業の情報システム部が使う難しい仕組み」ではありません。1本のスイッチや1台のアクセスポイントの中で、通信の経路を論理的に分ける設定のことで、配線を増やさずに実現できます。問題は、VLANが必要になる場面を見落としたまま、全部門・全用途を1つのネットワークにまとめてしまっていることにあります。
この記事では、VLANによる部門別ネットワーク分離の仕組みと、中小企業でも導入が必要になる具体的な場面を整理します。確認できるのは、次の3点です。
- VLANが「何を」「どうやって」分離しているのかという基本の仕組み
- 分離しないまま放置すると起きる具体的なリスク
- 自社に分離が必要かどうかを判断するチェックリスト
VLANとは何か ― 配線を増やさずにネットワークを分ける仕組み
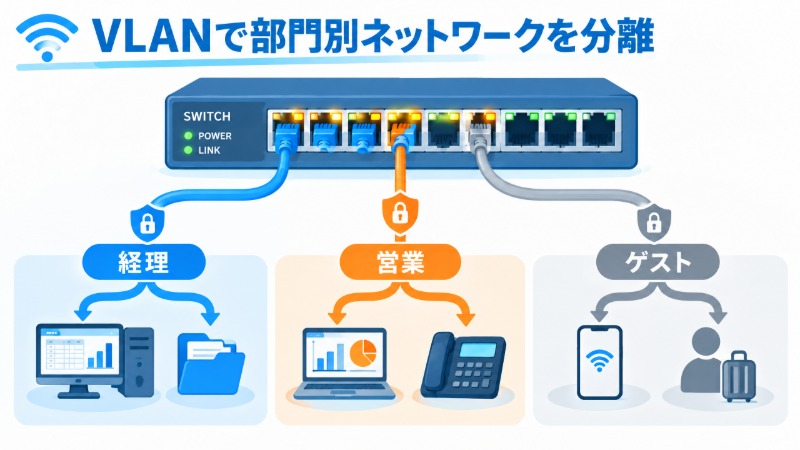
VLAN(Virtual LAN)とは、1つの物理的なネットワーク機器の中に、複数の独立したネットワークを論理的に作る仕組みです。配線を分けなくても、「通信させたい相手」と「通信させたくない相手」を分離できる。ここにVLANの価値があります。
通常のネットワークでは、同じスイッチや同じWi-Fiに接続した端末同士は、原則として自由に通信できてしまいます。経理部のPC、営業部のPC、来客のスマートフォンが同じネットワークにぶら下がっていれば、設定次第でお互いのファイル共有フォルダや複合機にアクセスできる状態になります。多くの場合、これは「特に分けていないだけ」の結果です。
VLANは、スイッチのポートや無線LANのSSIDに「タグ」を割り当てることで、物理的には同じ機器を使いながら通信を仕切ります。経理部門用のVLAN、営業部門用のVLAN、ゲスト用のVLANというように分ければ、それぞれの通信は原則として別のネットワークとして扱われます。部門をまたいだ通信が必要な場合だけ、ルーターやスイッチの設定で経路を許可する形にできます。
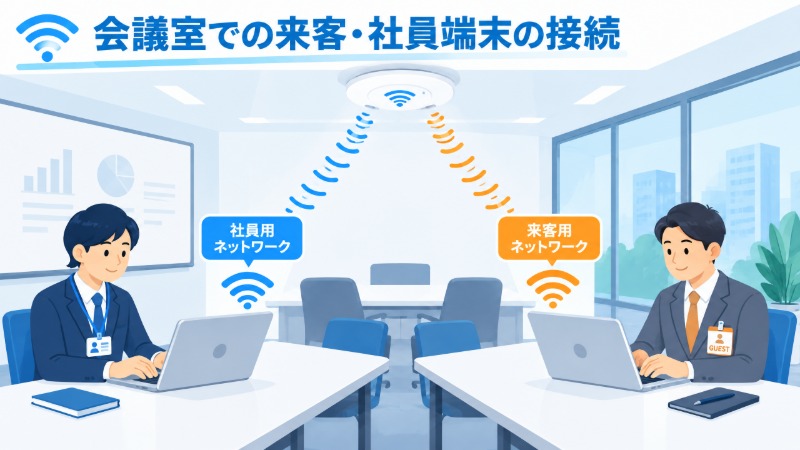
似た文脈でよく挙がるのが、ゲストWi-Fiです。ゲスト回線を社内ネットワークからどう切り離すかという設計は、VLANが最も分かりやすく効いてくる場面でもあります。具体的な分離設計は「ゲストWi-Fiの安全な提供方法|来客用ネットワークの分離設計」で扱っているので、来客対応のネットワークを検討している場合はあわせて確認してください。
分離しないまま放置すると起きること
VLANを分けていないと、何が起こり得るのか。具体的な事故の形で見ていきます。
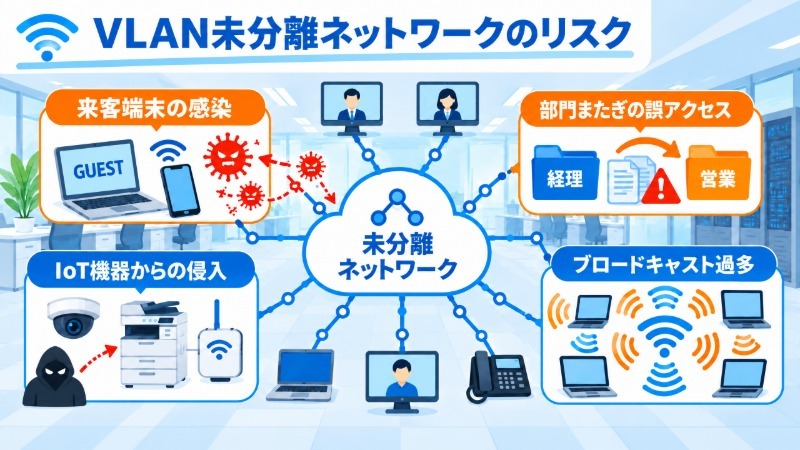
(1)来客の端末がマルウェアに感染していた場合の波及
来客のノートPCやスマートフォンを社内Wi-Fiにそのまま接続させていると、その端末が感染源になったとき、同じネットワーク上の社内PCやサーバーに影響が及ぶ経路ができてしまいます。
(2)部門をまたいだ誤アクセス
ファイルサーバー側の権限設定だけに頼っていると、ネットワークの階層で見た場合の抜け道が残り、人事部門が扱う給与データのフォルダに権限のない部門の端末からアクセスできてしまいます。
(3)IoT機器・複合機からの侵入経路
防犯カメラやネットワーク複合機は、PCほど頻繁にファームウェアが更新されません。これらを他の業務端末と同じネットワークに置いていると、機器の脆弱性が業務システムへの侵入経路になり得ます。
(4)障害やブロードキャスト過多の影響範囲が広がる
1つのネットワークに接続する端末数が多いほど、ネットワーク全体に送られる制御信号(ブロードキャスト)が増え、通信の遅延や不具合の影響範囲が広がります。VLANで分けておけば、影響は分離した範囲内にとどまります。
いずれも、日常的には表面化しません。表面化するのは、事故が起きた後です。監査やセキュリティチェックシートで「ネットワークセグメントは分離されていますか」と問われて初めて、自社の構成を見直すきっかけになるケースも多いです。
分離が必要かどうかを判断する
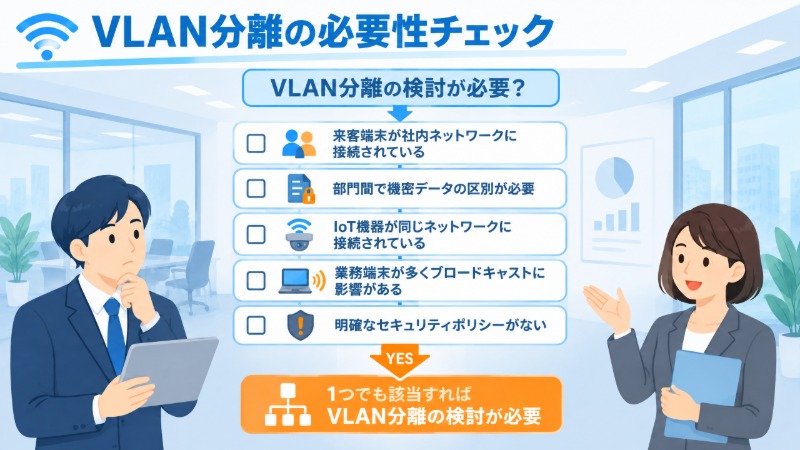
VLANが必要になる場面は、企業規模ではなく「同じネットワークに何が同居しているか」で決まります。次の表で1つでも当てはまれば、分離を検討する価値があります。
| チェック項目 | 該当する場合のリスク |
|---|---|
| 来客用Wi-Fiと社内Wi-Fiが同じネットワークにある | 来客端末経由の感染・侵入 |
| 個人情報や給与データを扱う部門が他部門と同一ネットワーク | 部門をまたいだ誤アクセス |
| 防犯カメラ・複合機などIoT機器が業務PCと同居している | 機器の脆弱性を突いた侵入経路 |
| 拠点が複数あり、拠点ごとに通信を分けたい | 拠点間の意図しない通信 |
| テレワーク用の機器を社内と同じ扱いにしている | 社外持ち出し端末経由のリスク |
拠点が増える局面では、VLANによる部門分離と合わせて、本社一括管理にするか拠点ごとに管理するかという設計判断も必要になります。この分岐点は「拠点が増えたときのWi-Fi設計|本社一括管理と拠点個別管理の分岐点」で扱っているので、多拠点展開を検討している場合は参照してください。
導入の実務では、まず既存のスイッチや無線LANアクセスポイントがVLANに対応しているかを確認し、対応していない古い機器を使っている場合は、更新のタイミングで対応機種に切り替えることも検討します。機器の更新時期の見極め方は「社内ネットワークの更新時期|機器の寿命と更新判断の基準」で扱っています。
エレコムの法人向けネットワーク製品・ソリューション
エレコムは、VLANに対応したスイッチや無線LANアクセスポイントを法人向けに提供しており、既存環境にVLANを組み込む際の構成相談にも対応しています。
| 項目 | 内容 |
|---|---|
| 製品カテゴリ | VLAN対応スイッチ/法人無線LANアクセスポイント |
| 対応範囲 | 部門別ネットワーク分離の構成相談(詳細は要問い合わせ) |
| 関連情報 | 対応機種・設定方法は製品ページで確認可能 |
よくある質問
Q1. VLANを設定すると、部門間でファイルのやり取りができなくなりますか。
そうはなりません。VLANで分離した後も、ルーターやレイヤー3スイッチの設定で、必要な部門間だけ通信を許可する経路を作れます。すべてを遮断するのではなく、「原則分離、必要な経路だけ許可」という考え方で設計します。
Q2. 既存の無線LANアクセスポイントでもVLANは使えますか。
機種によります。VLANタグに対応したアクセスポイントであれば、SSIDごとに異なるVLANを割り当てられます。対応していない古い機種ならVLAN対応機種への更新が必要になるため、導入前に現在使っている機器の仕様を確認しておきましょう。
まとめ ― 「分けていないだけ」を放置しない
VLANは、大企業だけの仕組みではありません。来客用Wi-Fiと社内ネットワークが同居している、部門をまたいだアクセスが制限されていない、IoT機器が業務端末と同じネットワークにある。企業規模に関係なく、どれも分離の対象です。
- VLANは配線を増やさずに、論理的に通信を分ける仕組みです
- 分離しないまま放置すると、来客端末やIoT機器が侵入経路になり得ます
- チェックリストで1つでも該当すれば、分離の検討価値があります
まずは自社のネットワーク図を書き出してみましょう。どの部門・どの機器が同じネットワークに同居しているかが、目に見える形になります。そのうえで、既存機器がVLANに対応しているかを確認し、対応していなければ更新の計画に組み込みます。