来客に「こちらのパスワードをどうぞ」と、社内Wi-Fiのパスワードをそのまま伝える。これをやっている企業は、想像以上に多いです。悪意がなくても、来客のスマートフォンがウイルスに感染していれば、同じネットワークにつながる社内PCやサーバーにその影響が及ぶ経路ができてしまいます。
ゲストWi-Fiの安全な提供とは、来客向けの利便性と社内の安全性を両立させる設計のことです。パスワードを複雑にすることでも、定期的に変更することでもありません。そもそも社内ネットワークと物理的・論理的に分けてしまえば、来客の端末に何が起きても社内システムには波及しません。
この記事は、これから来客用Wi-Fiを整備しようとしている総務・情報システム担当者に向けて、分離設計の考え方と具体的な選択肢を整理します。取り上げるのは次の3点です。
- ゲストWi-Fiを社内ネットワークと分けるべき理由
- 分離を実現する主な方式とその違い
- 導入時に確認すべきチェック項目
なぜ分離が必要か ― 同じネットワークに乗せるリスク
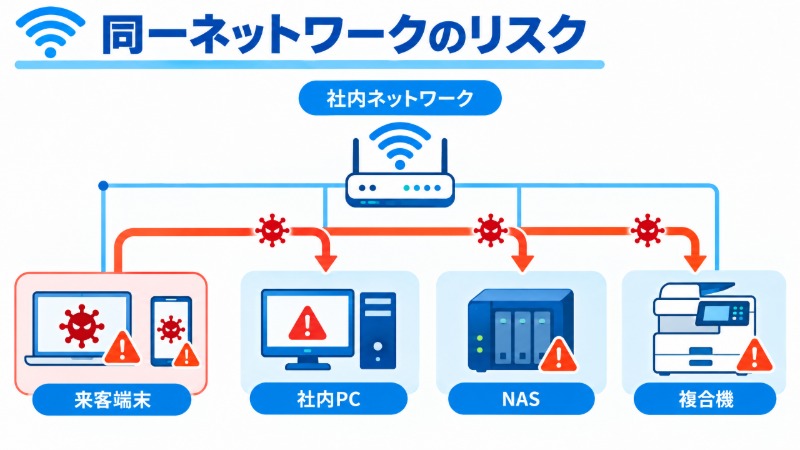
結論からいえば、ゲストWi-Fiと社内Wi-Fiを同じネットワークに乗せると、来客の端末が社内資産への侵入経路になり得ます。大げさに聞こえるかもしれませんが、ネットワークの仕組み上そうなるのです。
同じネットワーク内の端末同士は、原則として互いに通信できます。来客のノートPCやスマートフォンがマルウェアに感染していた場合、そのマルウェアは同じネットワーク上にある社内PCやNAS、複合機を「見える相手」として探索できてしまいます。総務省の「国民のための情報セキュリティサイト」でも、来訪者用ネットワークは社内ネットワークと分離することが基本的な対策として案内されています。
もう一つの理由は帯域です。ゲスト利用者が動画視聴やクラウドバックアップで帯域を占有すると、業務用の通信が圧迫されます。分離しておけば、ゲスト側にどれだけ負荷がかかっても、社内業務のネットワークには影響しません。
家庭用のWi-Fiルーターにも「ゲストネットワーク」機能が付いているものがあります。ただ、法人利用でそのまま使うのは前提が違います。法人向けと家庭用の構成の違いは、別記事「法人向けWi-Fiと家庭用ルーターの違い|業務利用でやってはいけない構成」で扱っています。
分離を実現する3つの方式
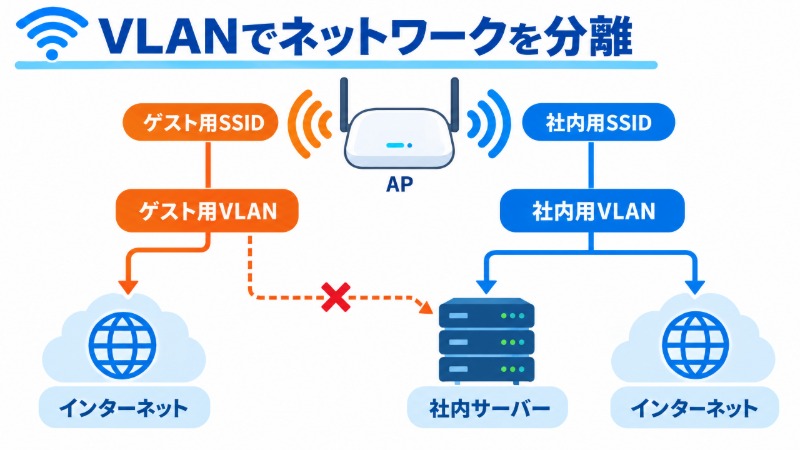
分離の方法は主に3つです。規模と予算によって、選ぶべきものが変わります。
(1) VLANによる論理分離
1台のアクセスポイントに複数のSSID(Wi-Fiの識別名)を設定し、それぞれを異なるVLAN(仮想的に区切られたネットワーク)に割り当てる方式です。物理的な配線を増やさずに、ゲスト用と社内用の通信を論理的に分けられます。中規模以上のオフィスで最も採用されているのがこの方式で、詳しい仕組みは別記事「VLANによる部門別ネットワーク分離|中小企業でも必要になる場面」で扱っています。
(2) 回線ごと分離(別回線・別ルーター)
インターネット回線自体をゲスト用と社内用で分け、物理的に別のルーターとアクセスポイントを設置する方式です。設定は単純で、分離の確実性も高い方式です。その代わり回線契約とハードウェアが二重になり、コストは大きくなります。来客対応が多い店舗や、拠点が小規模な場合に選ばれます。
(3) キャプティブポータル認証によるアクセス制御
ゲストがWi-Fiに接続する際、ブラウザに表示される同意画面(利用規約への同意やメールアドレス入力など)を経由させてから接続を許可する方式です。VLANや回線分離と組み合わせて使うことが多い方式です。単体では、「誰が使ったか」を記録する機能に近いものです。
| 方式 | 初期コスト | 分離の確実性 | 向いている規模 |
|---|---|---|---|
| VLANによる論理分離 | 中(対応機器が必要) | 高 | 中規模〜大規模オフィス |
| 回線ごと分離 | 高(回線二重化) | 高 | 来客が多い店舗・小規模拠点 |
| キャプティブポータル認証 | 低〜中 | 単体では中(分離と併用が前提) | 利用者記録が必要な業種 |
設計時に確認すべきチェック項目
方式を選んだら、次は具体的な設定内容を詰めます。抜けやすいのは次の項目です。
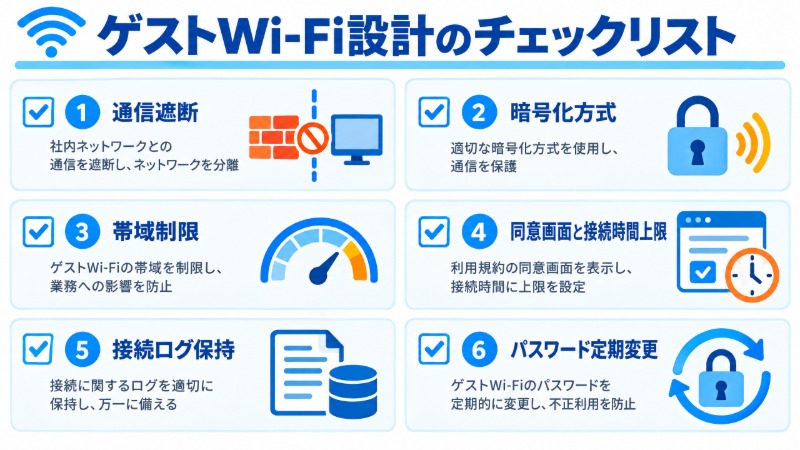
- ゲストSSIDから社内サーバー・複合機・NASへの通信を遮断する設定になっているか
- ゲスト側の暗号化方式にWPA3(対応機器がない場合はWPA2)を使い、パスワードを空にしていないか
- 帯域制限(1人あたり、または全体の上限)を設定し、業務用回線を圧迫しない構成になっているか
- 利用規約への同意画面や接続時間の上限(例:4時間で自動切断)を設けているか
- 接続ログを一定期間保持し、問い合わせ時に確認できる体制になっているか
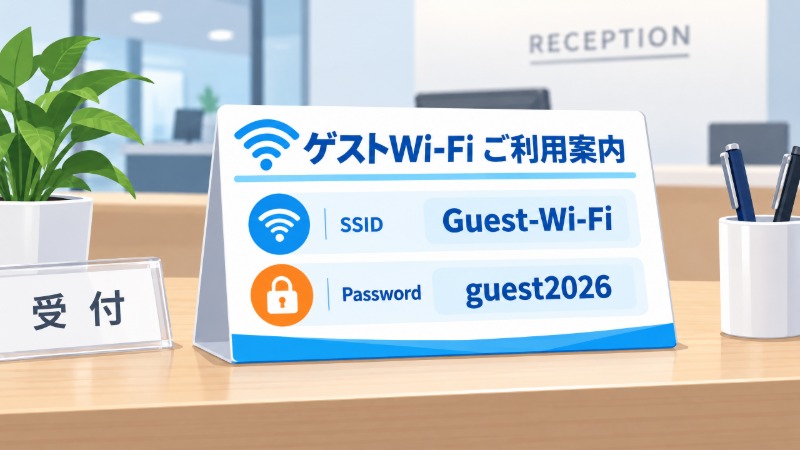
- パスワードを定期的に変更する運用ルールが決まっているか(受付での掲示更新など)
認証方式や暗号化の選び方は業種や来客数によって変わるため、詳しい判断基準は別記事「無線LANのセキュリティ設定|WPA3・認証方式の法人での選び方」で扱っています。また、拠点が複数ある企業では、ゲストWi-Fiの設定を拠点ごとにばらばらに管理すると設定漏れが起きやすいです。本社で一括管理するか拠点ごとに任せるかの判断は「拠点が増えたときのWi-Fi設計|本社一括管理と拠点個別管理の分岐点」で整理しています。
見落としがちなのが、パスワードの運用です。受付に貼り出したままのパスワードを何年も変えていない、というケースは珍しくありません。分離設計がどれだけ堅牢でも、パスワードが形骸化していれば効果は薄れます。
エレコムの法人向けネットワーク製品・ソリューション
エレコムは、複数SSID・VLAN対応の法人向け無線LANアクセスポイントを取り扱っています。ゲスト用と社内用のネットワークを分けた構成の相談も可能です。
| 項目 | 内容 |
|---|---|
| 製品カテゴリ | 法人向け無線LANアクセスポイント(マルチSSID・VLAN対応モデル) |
| 対応範囲 | ゲストネットワークの分離設計、認証方式の相談(詳細は要問い合わせ) |
| セキュリティ対応 | WPA3対応モデルあり(詳細は製品ページで確認) |
よくある質問
Q1. ゲストWi-Fiのパスワードはどのくらいの頻度で変えるべきですか。
明確な正解はありません。目安としては、来客の入れ替わりが多い業種では月1回程度、比較的落ち着いた環境でも半年に1回は見直したいところです。受付での掲示物を貼り替える運用まで含めて決めておかないと、変更自体が形骸化しやすいです。
Q2. 小規模なオフィスでもVLANによる分離は必要ですか。
来客の頻度が少なく、Wi-Fi対応の来客端末数が限られるなら、回線ごと分離やキャプティブポータル認証との組み合わせで十分なケースもあります。ただし来客数が増える見込みがあるなら、後からVLAN対応機器に入れ替えるより、最初から対応機器を選んでおいたほうが手戻りは少ないです。
まとめ ― 「分けてしまう」のが最も確実な対策
ゲストWi-Fiの安全性は、パスワードの複雑さではなく、社内ネットワークとどれだけ確実に分離できているかで決まります。設計の要点は次のとおりです。
- 同一ネットワークに乗せる構成は、来客端末が社内資産への侵入経路になり得ます
- VLAN・回線分離・キャプティブポータル認証のいずれかで論理的または物理的に分けます
- 暗号化方式・帯域制限・接続ログ・パスワード運用まで含めて設計します
最適な方式は、来客対応の頻度や拠点数によって変わります。迷ったら、現状のネットワーク構成を整理してから相談してください。