「Wi-Fiのパスワードは入社時に配られた1つを、全員がずっと使っている」――情報システム担当者にこの状態を尋ねると、少なくない企業でそう返ってきます。パスワードを知っている退職者が今どれだけいるか、正確に答えられる担当者は多くありません。
無線LANのセキュリティは、暗号化方式を新しくするだけでは終わりません。誰にどうやってネットワークへの入室を許可するか、という「認証」の設計まで踏み込んで初めて、退職者や来客が紛れ込む余地をなくせます。逆にいえば、暗号化方式(WPA2・WPA3)と認証方式(PSK・802.1X)を分けて考えられていない限り、対策は中途半端なまま残ります。
この記事では、担当者が実際に設定を触る前に決めておくべきことを、次の3点に絞って整理します。
- WPA2とWPA3で何が変わり、切り替えをいつ検討すべきか
- 共通パスワード運用(PSK)から個別認証(802.1X)へ移る目安
- 今すぐ点検できる、法人無線LANの設定チェックリスト
WPA2とWPA3の違い―何が変わり、いつ切り替えるべきか
WPA3は、WPA2の弱点だった「パスワードの推測・解析されやすさ」を設計から見直した規格です。ただし、社内の無線LAN環境を今日から全面的にWPA3へ切り替えられる企業は多くありません。端末側もWPA3に対応している必要があるからです。
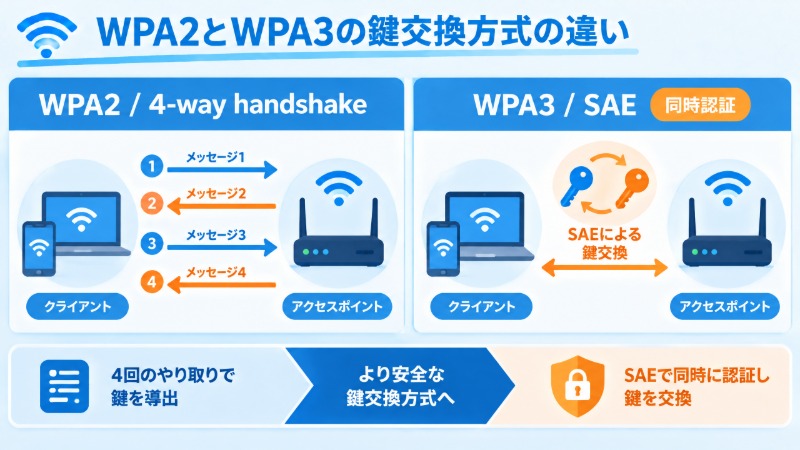
WPA2は2004年に策定された規格で、長く法人・家庭双方の標準でした。しかし2017年に「KRACK」と呼ばれる脆弱性が公表され、暗号鍵の交換手順(4ウェイハンドシェイク)に弱点があることが明らかになりました。WPA3はこの手順を「SAE(Simultaneous Authentication of Equals)」という方式に置き換え、オフラインでのパスワード解析を実質的に困難にしています。
とはいえ、数年前に導入したノートPCやハンディターミナル、工場のIoT機器の中にはWPA3に対応していないものが混在します。この場合に現実的なのが「WPA3遷移モード(WPA2/WPA3混在モード)」です。同じSSIDでWPA2端末とWPA3端末の両方を受け入れつつ、WPA3対応端末には強い暗号化を適用します。全端末の入れ替えを待たず、対応できる端末から段階的に恩恵を受けられます。
| 方式 | 想定利用者 | 認証の単位 | 主な用途 |
|---|---|---|---|
| WPA2-Personal(PSK) | 全員が同じパスワードを共有 | パスワード1つ | 小規模オフィス、ゲスト向け |
| WPA2-Enterprise(802.1X) | 個人ID・証明書で認証 | ユーザー単位 | 中堅企業の社内LAN |
| WPA3-Personal(SAE) | 全員が同じパスワードを共有 | パスワード1つ(解析耐性が向上) | 小規模オフィス、ゲスト向け |
| WPA3-Enterprise | 個人ID・証明書で認証 | ユーザー単位(暗号強度が高い) | 機密情報を扱う部門、金融・医療系 |
なお、家庭用ルーターの多くはWPA3-Personalまでしか対応せず、802.1X認証やRADIUS連携は非対応の機種がほとんどです。この違いを知らずに家庭用機器を法人拠点に流用すると、認証方式の選択肢自体がなくなります。法人向け機器と家庭用機器の境界線は、別記事「法人向けWi-Fiと家庭用ルーターの違い|業務利用でやってはいけない構成」で仕組みごと整理しています。
認証方式の選び方―PSK運用の限界と802.1X導入の分岐点
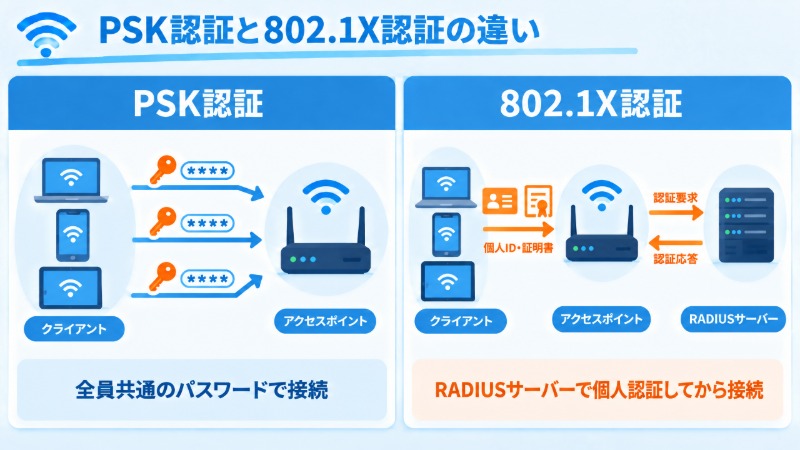
共通パスワード(PSK)運用の限界は、人数ではなく「入退社の頻度」と「機密度」で決まります。目安として、従業員が数名で入退社もほとんどない事務所ならPSKで足ります。一方、パートやアルバイトを含めて出入りが多い、あるいは顧客情報や設計図面を扱う部門があるなら、個人単位で認証する802.1X(RADIUS認証)への切り替えを検討すべき段階に来ています。
PSK運用で最も困るのは、退職者が出るたびに全端末のパスワードを変えない限り、その人が退職後もネットワークに接続できてしまうことです。実務では、パスワード変更のたびに全社へ再周知する手間を嫌って、変更自体が形骸化しているケースをよく見ます。
802.1Xは、RADIUSサーバーが個人のID・パスワードや電子証明書を確認してから接続を許可する仕組みです。退職者が出れば、そのアカウントを無効化するだけでネットワークから締め出せます。共通パスワードを覚えて回す必要もなくなります。導入のハードルは、法人向けアクセスポイントとRADIUSサーバー(あるいはクラウド型の認証サービス)を用意する初期構築の手間です。ただ、一度作ってしまえば運用はむしろ軽くなります。
- 従業員数が少なく入退社もまれ ── PSKのままで問題ありません。ただし定期的なパスワード変更は最低限行います
- 入退社が年に数回以上ある ── 802.1X導入を検討する時期に来ています
- 個人情報・機密図面・決済情報を扱う部門がある ── PSKのまま放置するのはリスクが高いです
ゲストWi-Fiと社内Wi-Fiの分離設計
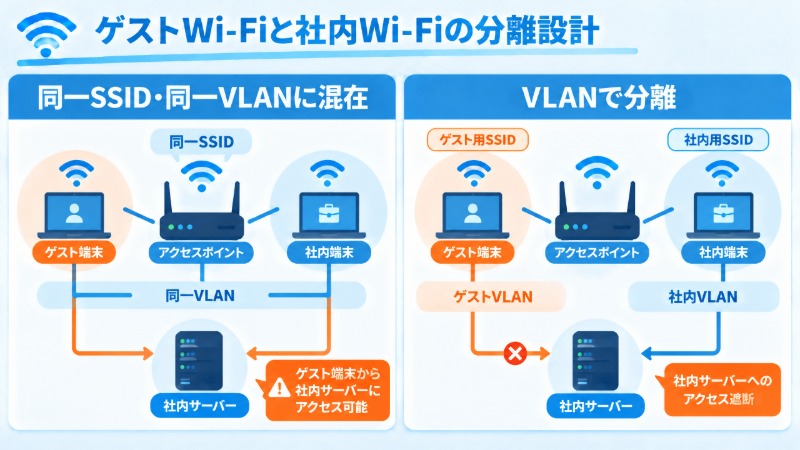
来客用のWi-Fiを、社内LANと同じSSID・同じVLANで提供していないでしょうか。これはセキュリティ設定以前の問題です。認証方式をどれだけ強化しても、来客の端末が社内サーバーと同じネットワーク上に置かれていれば意味が薄れます。
分離の基本は、SSIDごとに異なるVLANを割り当て、ゲスト用VLANからは社内サーバー・複合機・基幹システムへのアクセスを遮断することです。部門ごと・用途ごとにネットワークを分ける考え方そのものは、別記事「VLANによる部門別ネットワーク分離|中小企業でも必要になる場面」で扱っています。ゲストWi-Fi固有の設計は「ゲストWi-Fiの安全な提供方法|来客用ネットワークの分離設計」でより詳しく取り上げていますので、来客対応の機会が多い企業はあわせて確認してください。
法人が今すぐ点検すべき設定チェックリスト
新しい機器に入れ替えなくても、設定の見直しだけで改善できる項目は多いです。次の表を、今使っているアクセスポイントの管理画面と照らし合わせてください。
| 確認項目 | 見るポイント |
|---|---|
| 暗号化方式 | WEP・WPAが残っていないか(WPA2以上が最低ライン) |
| SSIDの数と用途 | 社内用・ゲスト用・IoT用が同一SSIDに混在していないか |
| パスワードの桁数と更新周期 | 短い・使い回し・変更履歴なしになっていないか |
| SSIDステルス化への過信 | 効果は限定的。暗号化・認証の代わりにはならない |
| ファームウェアの更新状況 | 脆弱性修正が反映される最新版になっているか |
| 不要になったSSID・機器 | 過去のプロジェクト用など、放置されたSSIDがないか |
SSIDを非表示にする設定は「一見隠れているように見える」だけで、専用のツールを使えば検出できてしまいます。これに頼って暗号化や認証方式の見直しを後回しにするのは本末転倒です。
エレコムの法人向け無線LANセキュリティ関連製品
エレコムは、法人向けアクセスポイントやネットワーク機器を扱うメーカーとして、WPA3対応機種や認証方式を柔軟に設定できる法人向けWi-Fi機器を取り扱っています。導入規模や既存設備との組み合わせについては、製品ページや相談窓口での確認が確実です。
| 項目 | 内容 |
|---|---|
| 製品カテゴリ | 法人向け無線LANアクセスポイント、WPA3対応機種 |
| 対応範囲 | WPA2/WPA3混在運用、802.1X認証への対応(機種による) |
| 相談内容 | 既存機器との互換性、認証方式の切り替え手順(詳細は要問い合わせ) |
よくある質問
Q1. WPA3対応機器に買い替えないと、今すぐ危険な状態なのですか。
WPA2がすぐに使えなくなるわけではありません。ただしKRACKのような既知の脆弱性が存在する以上、ファームウェアが最新の状態に保たれているか、パスワード管理が適切かを優先して点検すべきです。買い替えは、既存機器の更新時期にあわせて計画的に進める方が現実的な場合が多いです。
Q2. 802.1X認証を導入する場合、専用サーバーの用意は避けられませんか。
自社でRADIUSサーバーを構築する方法のほか、クラウド型の認証サービスを利用する選択肢もあります。従業員数や情報システム部門の体制によって、どちらが運用しやすいかは変わります。自社の入退社頻度と扱う情報の機密度を整理してから、構成を選んでください。
まとめ ― 「暗号化」と「認証」を分けて点検する
WPA3に切り替えても、全員が同じパスワードを使い続けていれば、退職者が入り込める状態は変わりません。暗号化と認証は別々に点検します。
- WPA2とWPA3の違いを理解し、端末の対応状況にあわせて混在運用も選択肢に入れます
- 入退社の頻度と扱う情報の機密度から、PSK運用の限界を見極め、必要なら802.1X導入を検討します
- ゲストWi-Fiは社内LANと分離し、SSIDステルス化のような表面的な対策に頼りません
まずは今のアクセスポイントの設定画面を開き、本記事のチェックリストと照らし合わせるところから始めてください。