NASを導入したあと、フォルダ構成だけ決めて権限設定を後回しにする企業は少なくありません。結果として、経理フォルダを営業担当者が開ける、退職した社員のアカウントがログイン可能なまま残っている、といった状態が何年も放置されます。これは設定を怠ったからというより、「誰が・何を・どこまで見られるべきか」を最初に言語化しないまま、フォルダを作った順にアクセス権を割り振ってしまうことが原因です。
アクセス権設計は、一度決めて終わりの作業ではありません。組織は異動や退職で常に変化するため、権限もそれに合わせて動かせる仕組みにしておく必要があります。
この記事では、部門・役職別にNASのフォルダ権限を設計する具体的な手順と、運用で崩れやすいポイントを解説します。
- アクセス権を後回しにすると起きる具体的なリスク
- ユーザー・グループ・フォルダの3層で権限を整理する方法
- 異動・退職時に権限が形骸化しないための運用の仕組み
アクセス権を後回しにすると何が起きるか
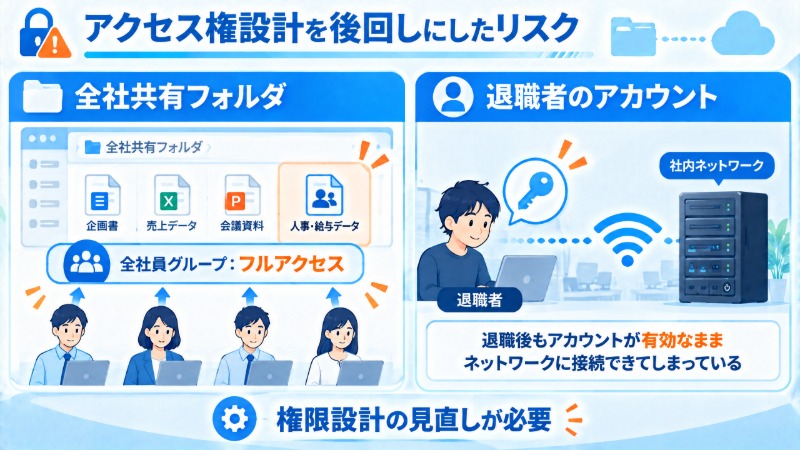
権限設計を怠ると、「見えるべきでない人に見える」問題と「見るべき人が見られない」問題の両方が同時に発生します。フォルダ構成を決めた時点の担当者の感覚だけで権限を割り振ると、その場では動きますが、人の異動や組織変更に耐えられません。
典型的なのは、全社共有フォルダの配下に人事評価や給与に関わるデータを置いてしまい、フルアクセス権を持つ「全社員グループ」がそのまま読み書きできる状態になっているケースです。悪意がなくても、うっかり別部署のフォルダにファイルを保存してしまう、あるいは削除してしまうといった事故は起きます。さらに深刻なのが、退職者のアカウントが無効化されないまま残るケースです。社外に持ち出したPCやスマートフォンに認証情報が残っていれば、退職後も社内データへアクセスできる状態が続いてしまいます。
権限設計の基本 ― ユーザー・グループ・フォルダの3層で考える
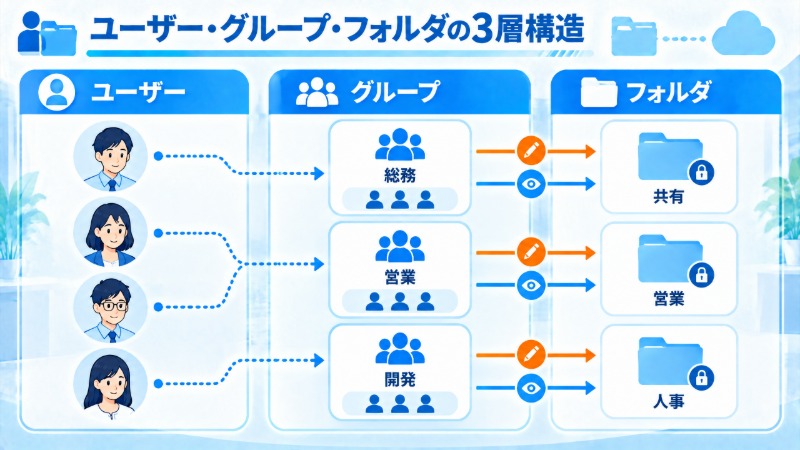
権限設計を複雑にしすぎないコツは、ユーザーひとりずつに権限を割り振るのではなく、「グループ」を間に挟んで3層構造で考えることです。個人にひもづけて権限を管理すると、人数が増えるたびに設定が増殖し、誰が何を見られるのか誰も把握できなくなります。
具体的には、(1)個々のユーザーアカウント、(2)部門・役職ごとに束ねた「グループ」、(3)実際にアクセス制御をかける「フォルダ」という3層に分け、権限はグループとフォルダの間にだけ設定します。ユーザーは複数のグループに所属できるようにしておけば、異動時にはそのユーザーが所属するグループを変更するだけで、保有する権限がまとめて切り替わります。フォルダひとつずつに個人名で権限を積み上げていく設計は、初期は動いても、半年後には誰にも読み解けない設定になりがちです。
NASとファイルサーバーのどちらを選ぶかによって、こうした権限管理の仕組みや柔軟性にも違いが出ます。両者の判断基準は「NASとファイルサーバーの違い|中小企業がNASを選ぶ判断基準」で整理していますので、導入検討の段階であればあわせて確認してください。
部門・役職別の権限マトリクスを作る
権限は「閲覧のみ」「編集可」「フルコントロール(権限変更含む)」「アクセス不可」の4段階程度に単純化しておくと、設計時も運用時も扱いやすいです。細かく段階を増やしすぎると、設定する側も確認する側も判断に迷い、結局なし崩しに緩い権限で運用されてしまいます。
部門・役職とフォルダの組み合わせをマトリクス化すると、抜け漏れが見えやすくなります。一例を示します。
| フォルダ/部門 | 経営層 | 経理部 | 営業部 | 一般社員(全部門) |
|---|---|---|---|---|
| 経理・給与データ | フルコントロール | 編集可 | アクセス不可 | アクセス不可 |
| 営業案件・顧客情報 | 閲覧のみ | アクセス不可 | 編集可 | アクセス不可 |
| 全社共有(規程・様式) | 閲覧のみ | 閲覧のみ | 閲覧のみ | 閲覧のみ |
| 部門内共有フォルダ | 閲覧のみ | 編集可(自部門) | 編集可(自部門) | 編集可(自部門のみ) |
マトリクスを作るときは、「本当にその部門が編集権限まで必要か」を一つずつ確かめます。閲覧できれば業務が回るのに、慣習的にフルコントロールを付与しているケースは意外に多いです。権限は必要最小限から始め、業務上の要望があった時点で個別に広げる方が、事故の起きる範囲を小さく保てます。
運用で崩れやすいポイント ― 異動・退職時の即時反映と定期棚卸し
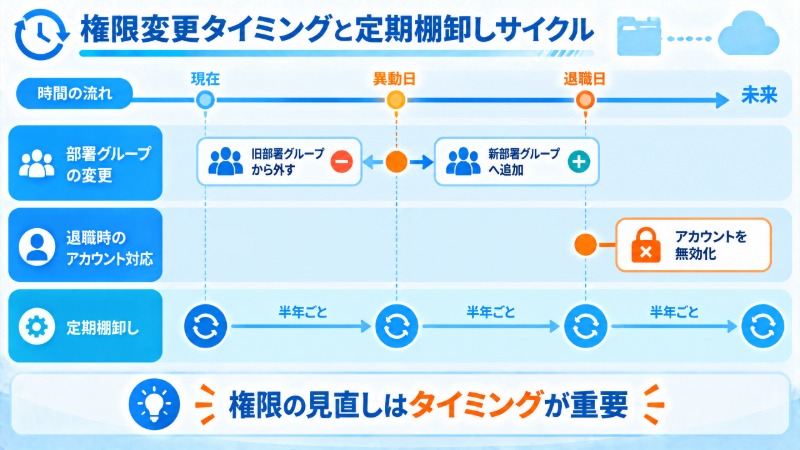
権限設計は、作った直後がもっとも整った状態で、そこから徐々に崩れていきます。崩れる最大の原因は、異動・退職のタイミングで権限変更が後回しにされることです。
異動が決まった時点で、旧部署のグループから外し新部署のグループに追加する作業を、遅くとも異動日当日までに終える運用にします。退職についてはさらに厳格に扱う必要があり、最終出社日にアカウントを無効化する、あるいは即日削除する手順を、人事側の退職手続きと連動させておくことが望ましいです。情報システム部門が退職の連絡を人づてに聞いてから対応するような運用では、数週間から数か月、有効なアカウントが放置される事態になりかねません。
加えて、半年に一度程度は棚卸しをします。グループ所属者の一覧と、フォルダごとの権限設定を突き合わせる作業です。長期間見直されていない権限は、たいてい本来の業務内容とずれています。棚卸しの過程で見つかった「使われていない古いアカウント」や「必要以上に広い権限」は、その場で是正します。
社外からのアクセスと権限の関係
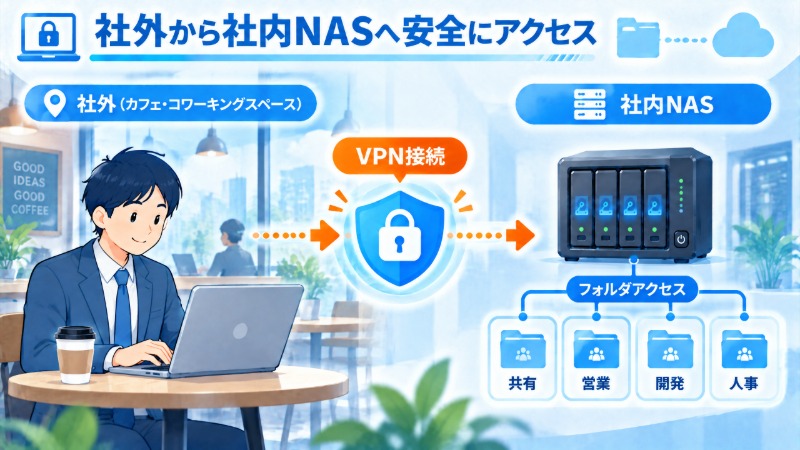
社内での権限設計がどれだけ緻密でも、社外からNASへアクセスする経路の管理が緩ければ、そこから権限の枠組み自体が突破されます。リモートワークや外出先からのアクセスを許可する場合は、誰が・どの経路で・どこまでアクセスできるかを、社内の権限マトリクスと矛盾しない形で決める必要があります。VPN接続とクラウド経由の接続、それぞれの特徴と選び方は「社外からNASへ安全にアクセスする方法|VPNとクラウド接続の比較」で比較していますので、リモートアクセスを検討中であればあわせて参照してください。
なお、権限設計を厳格にしても、誤って自分の権限内のファイルを削除・上書きしてしまう事故はなくなりません。この種の事故からの復旧には、バックアップとは別に「スナップショット」機能が有効な場面が多いです。両者の使い分けは「スナップショットとバックアップの違い|誤削除と障害への使い分け」で扱っています。
エレコムのNAS・ストレージ関連製品・サービス
| 項目 | 内容 |
|---|---|
| 製品カテゴリ | QNAP NAS(法人向けモデル) |
| 対応範囲 | ユーザー・グループ管理機能を含む権限設計の相談、導入設計、保守サービス |
| 特徴 | 部門・役職単位でのアクセス権設定に対応した管理機能を搭載したモデルを取り扱い(詳細は製品ページで確認) |
具体的に設定できる権限の段階数や、グループ管理機能の仕様は機種によって異なります。自社の組織体制に合わせた設計を検討する際は、製品ページや窓口で確認してください。
よくある質問
Q1. 権限設計はどのくらいの企業規模から必要になりますか。
目安になるのは社員数の多寡より、部門をまたいで見せたくないデータ(人事・経理・顧客情報など)があるかどうかです。数名規模の企業であっても、経理データと一般業務データを分けたいのであれば、グループを分けて権限を設定しておく価値はあります。
Q2. 権限設定を細かくしすぎると、業務に支障が出ませんか。
出ることがあります。段階を増やしすぎたり、フォルダひとつひとつに個別設定を重ねたりすると、必要な人がアクセスできずに問い合わせが増え、結局は例外的に権限を緩めることが常態化しやすいです。「閲覧のみ」「編集可」「フルコントロール」「アクセス不可」程度の粒度に抑え、部門・役職単位で管理する方が、長期的には運用が楽になります。
まとめ ― 権限は「作って終わり」ではなく「動かし続ける」もの
NASのアクセス権設計は、最初の構造と、その後の手入れの両方で決まります。
- 権限設計を後回しにすると、情報漏洩と業務効率低下の両方のリスクが残ります
- ユーザー・グループ・フォルダの3層構造で設計し、個人単位の権限の積み上げを避けます
- 異動・退職時の即時反映と、定期的な棚卸しをセットで運用します
次の異動の時期が、今の権限設定を見直すよい機会になります。自社に合った設計や、社外アクセスを含めた構成で迷う場合は、窓口に相談してください。