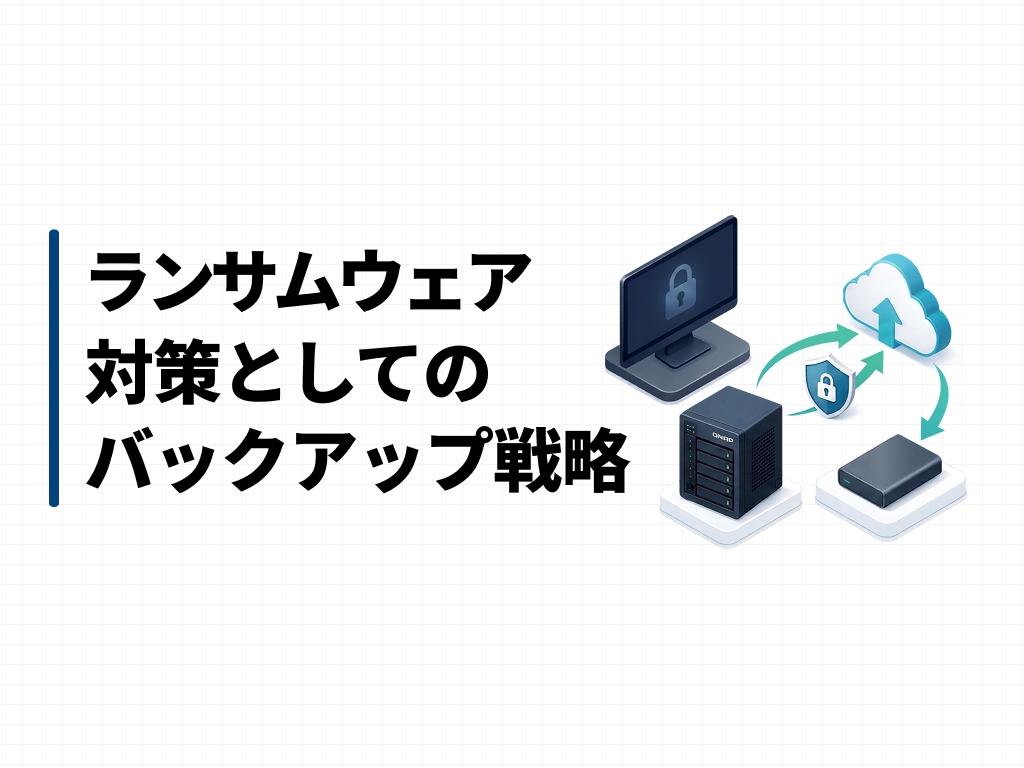
ランサムウェアの被害に遭った企業の多くが口にするのは「バックアップは取っていたのに使えなかった」という話です。原因はたいてい同じで、常時マウントされた外付けHDDや、本番と同じネットワークに接続されたNASを"バックアップ先"にしていたことにあります。ランサムウェアは本番データだけでなく、そこからアクセスできる範囲を根こそぎ暗号化しにいきます。つながっている場所に置いたコピーは、コピーの用を成しません。
対策の骨格として広く参照されているのが「3-2-1ルール」と呼ばれる考え方です。数字の意味を理解し、自社の規模に合わせて具体的な運用に落とし込めば、被害を受けても復旧できる状態は十分に作れます。
この記事では、3-2-1ルールの中身と、中小企業の現場で実装する際の具体的な手順を解説します。
- 3-2-1ルールが何を意味し、なぜランサムウェア対策として有効か
- 自社の規模でどう組めばよいかの具体的な構成パターン
- 「取っているだけ」で終わらせないための運用チェックポイント
なぜ「バックアップがある」だけでは守れないのか
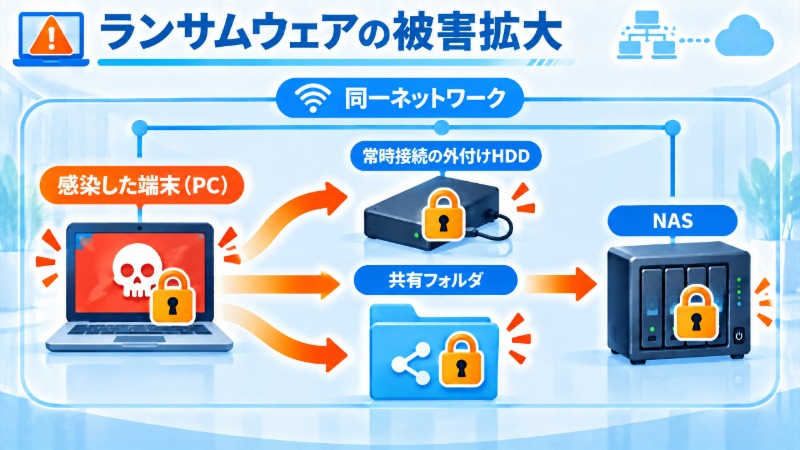
バックアップ先が本番データと同じネットワーク上につながっている限り、ランサムウェア対策としては不十分だからです。ウイルスは、感染した端末からアクセスできるドライブや共有フォルダを片っ端から暗号化しようとします。
常時接続の外付けHDD、認証情報を使い回している共有フォルダ、権限設定が緩いまま全社に開放されたNASの領域----これらはすべて「本番データの延長」として扱われ、攻撃者にとっても同じ標的の一部でしかありません。バックアップの本数を増やしても、置き場所が同じネットワークの中にある以上、弱点はそのまま残ります。ここを整理する指針が3-2-1ルールです。
3-2-1ルールとは ― 3つのコピー、2種類の媒体、1つは離れた場所
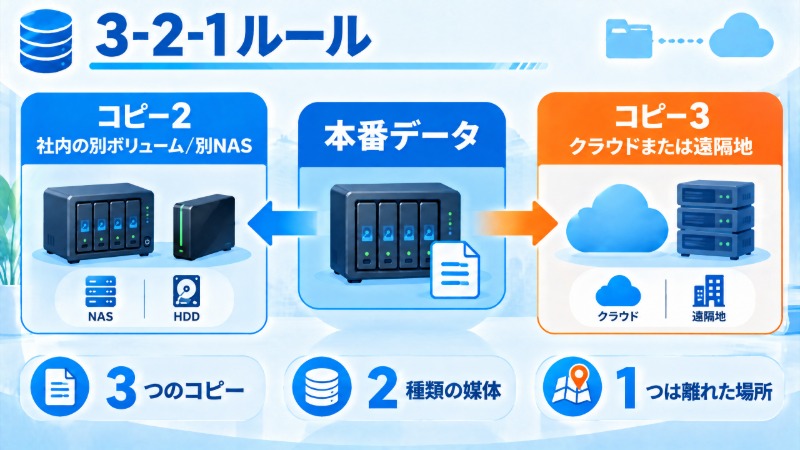
3-2-1ルールは、「データのコピーを合計3つ持ち、そのうち2種類は異なる媒体に、1つは離れた場所に置く」という設計指針です。単純な数字の羅列に見えますが、それぞれの数字が別々のリスクに対応しています。
| 数字 | 意味 | 対応するリスク |
|---|---|---|
| 3 | 本番データ+コピー2つ、合計3つのデータを持つ | 1つのコピーが壊れても残りが生きている |
| 2 | 2種類以上の異なる媒体に保存する | 特定の媒体・方式に偏った障害や攻撃の一括被害を避ける |
| 1 | うち1つは物理的またはネットワーク的に離れた場所に置く | 拠点全体の被災やネットワーク経由の攻撃拡大から守る |
「3」は、コピーが少なすぎると一度の事故で全滅する確率が上がるという単純な算数の話です。「2」は、たとえばNASだけに全コピーを集約すると、NASという方式固有の障害や設定ミスが起きたときに共倒れになる、という発想です。「1」がランサムウェア対策として特に効く部分で、ネットワークから切り離した、あるいは書き込み権限を制限した場所にコピーを置くことで、感染の拡大経路そのものを断ちます。
中小企業での実装パターン ― 何を、どこに、どのくらいの頻度で
3-2-1ルールは概念であって、そのままでは運用になりません。自社のデータ量と復旧許容時間に応じて、置き場所と頻度を具体的に決める必要があります。
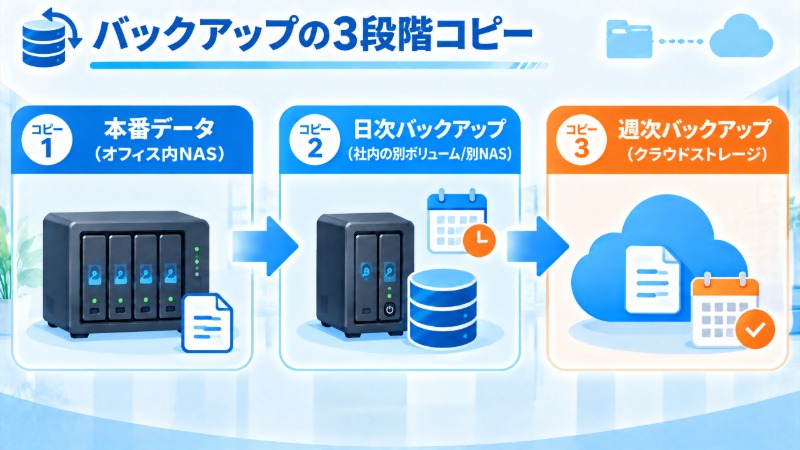
一般的な組み方の一例を挙げると、(1)本番データはオフィス内のNASに置く、(2)2つ目のコピーとして日次でNAS内の別ボリュームまたは別の物理NASにバックアップを取る、(3)3つ目のコピーとして週次でクラウドストレージへ複製する、という構成になります。バックアップの保存先をクラウドにするか、遠隔地に置いた別のNASにするかは、復旧にかけられる時間とコストのバランスで決まります。この判断軸は「BCPとしてのデータ保全|遠隔地バックアップをどこまでやるか」で詳しく扱っていますので、遠隔地バックアップの範囲で迷ったら参照してください。
頻度にも目安があります。日次で更新される受発注データや会計データは、少なくとも日次でのバックアップが望ましいです。更新頻度が低い共有資料であれば週次でも実務上は許容範囲に収まることが多いです。順序としては、業務が止まったときに「どの時点まで戻せれば許容できるか」を先に定め、そこから逆算してバックアップの頻度を決めます。
「復元できるコピー」にするための工夫 ― オフライン化と書き換え不可設定
コピーを3つ持っていても、すべてが常時ネットワークにつながっていれば、3-2-1ルールの「1」が機能しません。ランサムウェア対策として実務上効果が大きいのは、バックアップ先を物理的または論理的にオフラインの状態にしておくことです。
具体的には、バックアップ完了後にネットワーク接続を切る運用、バックアップ専用のアカウントに書き込み後の削除・上書き権限を持たせない設定、一定期間は上書き・削除ができない「イミュータブル(変更不可)」なストレージ設定の活用などが挙げられます。これらはいずれも、「バックアップ先にアクセスできても、そこにあるデータを暗号化・削除できない」状態を作る工夫です。日常的な誤操作やフォルダの権限設計とあわせて、社内のアクセス権をどう分けるかという設計も無関係ではありません。部門・役職ごとの権限設計については「NASのアクセス権設計|部門・役職別のフォルダ権限の決め方」で扱っています。
なお、社外から本番NASやバックアップ先にアクセスする経路がある場合、その経路自体が攻撃の侵入口になり得ます。VPNやクラウド接続の選び方は「社外からNASへ安全にアクセスする方法|VPNとクラウド接続の比較」で比較していますので、リモートアクセスを許可している企業はあわせて確認してください。
「取れているか」ではなく「戻せるか」を定期的に確認する
バックアップ設計で見落とされがちなのが、復元テストです。バックアップジョブが「成功」のログを残していても、実際にファイルを開いて復元できるかどうかは別の話です。設定ミスや暗号化方式の相性で、いざというときに復元できないバックアップは珍しくありません。
最低限、四半期に一度は実際に一部のデータを復元してみて、内容が壊れていないか、復元にかかる時間がどの程度かを確かめます。この「戻せるまでの時間」は、事業をどれだけ止められるかという許容時間と直結します。バックアップの本数や置き場所を整えるのと同じくらい、定期的な復元確認を運用に組み込むことが、3-2-1ルールを「実装」にする最後の一手になります。
エレコムのNAS・ストレージ関連製品・サービス
| 項目 | 内容 |
|---|---|
| 製品カテゴリ | QNAP NAS(法人向けモデル)、バックアップ関連ソリューション |
| 対応範囲 | 3-2-1構成の設計相談、バックアップ先NASの選定、保守サービス |
| 特徴 | 遠隔地バックアップ・クラウド連携を含めた構成の相談が可能(詳細は要問い合わせ) |
具体的なイミュータブル設定やスナップショット機能の対応状況は機種によって異なります。導入を検討する際は、必要な保護レベルを整理したうえで製品ページや窓口で確認してください。
よくある質問
Q1. クラウドストレージだけで3-2-1ルールを満たせますか。
クラウドストレージ単体では、「3」(複数のコピー)や「1」(離れた場所)は満たせても、「2」(異なる媒体)を満たすには社内側にも別方式の保存先が必要になります。クラウドのみに依存する構成は、契約側の障害やアカウント乗っ取りが起きた際に一括で影響を受けるリスクも残るため、社内NASとの併用が現実的な落としどころになります。
Q2. 中小企業でもオフラインバックアップは現実的ですか。
現実的です。すべてのデータを完全なオフライン媒体に移す必要はなく、通常はネットワークにつながっているバックアップ用NASを、バックアップの実行時だけ接続し、完了後に切断する運用や、書き込み専用のアカウントを使う運用でも一定の効果があります。台数や規模が小さい企業ほど、こうした運用面の工夫だけで対策の実効性を大きく上げられます。
まとめ ― 「取っている」から「戻せる」へ
3-2-1ルールは、複雑な仕組みを要求しているわけではありません。求められているのは、置き場所を分けることと、戻せることを確かめ続けることです。
- バックアップ先が本番と同じネットワークにある限り、ランサムウェア対策としては不十分
- 3つのコピー・2種類の媒体・1つは離れた場所、という3-2-1ルールで置き場所を分散します
- オフライン化・書き換え不可設定・定期的な復元テストまで含めて、初めて「実装」と言えます
構成を決めたあとも、定期的に戻せるかどうかを確かめる運用まで含めて設計してください。自社のデータ量や復旧許容時間に応じた具体的な構成で迷うなら、早めの相談をおすすめします。